@Jian Wang / 38日前 攻撃者の視点で情報セキュリティ脅威への理解【第三弾:システム脆弱性の特定~悪用】 SQLインジェクション脆弱性を悪用してデータベース情報を漏洩させ、MD5ハッシュ値からパスワードを特定したSQLインジェクションでデータベースにアクセスし、SQLMapでテーブル情報を取得、MD5ハッシュ値をオンラインサービスで解読パスワードはハッシュ化して保存すべきで、MD5は強度が低いためSHA-256などの強力なアルゴリズムを使うべきである #セキュリティ#バックエンド#DevOps・CI/CD
@okamottin / 38日前 Ai4カンファレンスに参加してきました AIエージェントの信頼性確保とガバナンスの実践が多数のセッションで議論されたデータアーキテクチャによるコストと信頼性の制御、エージェントの検証手法3階層、インフラでのエージェント権限昇格プロトコルエージェントの本番環境導入には最小権限とID管理、全アクションの監査証跡、人間の承認ゲートが必須とされる #AIエージェント#DevOps・CI/CD#セキュリティ
@itstar_lab / 38日前 環境変数管理(.env)の基礎とベストプラクティス:なぜ設定値をコードから分離するのか .envファイルによる設定値の分離が推奨される.envはコードから分離し、.gitignoreに追加する。.env.exampleで変数一覧を共有する.envをバージョン管理に含めないことで機密情報の漏洩を防ぐ。環境ごとのファイルを分けることで設定の切り替えを容易にする #バックエンド#DevOps・CI/CD#セキュリティ
@Yasuhito Morimoto / 40日前 国内AIエージェント動向(2026/8/22号) 国内のAIエージェントが実務工程に組み込まれ、安全設計が重要テーマにLeCHECKの契約審査工程処理、楽々Document Plusの権限継承型MCP連携、OmniHatchの実行前承認業務ごとの人間承認の最適化と誤動作時の停止仕組みが競争軸になる可能性がある。 #AIエージェント#機械学習#セキュリティ
@nogataka / 41日前 備忘録:管理画面は /admin か admin.example.com か。「なんとなく」で選んでいたので、XSSの波及範囲から考え直しました 管理画面のURL構造を /admin から admin.example.com に分離することで、XSSの影響範囲を制限できる同一オリジンではDOMやストレージが共有される、サブドメイン間ではSameSite Cookieが効かない、__Host-プレフィックスでCookieの送信先を制限する同一オリジンではXSSから管理APIへの直接アクセスが可能で、サブドメイン分離でDOMやストレージの共有を防ぐ必要がある #バックエンド#セキュリティ#インフラ
@Dai MIKURUBE / 41日前 或るログ研究者 Embukのメンテナーが特定のPRを保留し、オープンソースプロジェクトのメンテナンスにおけるリスクを考察した新規アカウントによる小規模な変更のPR、サプライチェーン攻撃の可能性、AIによるコード生成の影響メンテナーはPRの内容だけでなく、背景や動機を慎重に検討する必要がある #OSS#DevOps・CI/CD#セキュリティ
@いじわる魔女の猫|本のある暮らし / 41日前 discordサーバー作成で設定したこと(主にセキュリティと音楽bot)の備忘録 Discordサーバーでセキュリティ対策と音楽botの設定を実施した管理者権限の厳格な設定とWick・CrowBotの導入、Lofi RadioからJockie Musicへの音楽bot変更外部アプリ使用禁止とeveryoneロールの権限制限、音量調整機能の有無が音楽bot選定のポイントになった #バックエンド#クラウド#セキュリティ
@ssakita / 41日前 「設定は開放、でも本当に届くの?」をSecurity Hub Network Scanningで5パターン検証してみた AWS Security HubのNetwork Scanningでネットワーク設定の実際の到達性を検証したコントロールプレーン分析と実際のTCP接続によるスキャンを比較し、非標準ポートは対象外だった自動割り当てIPでは結果が得られずEIPを付与する必要があり、非標準ポートはスキャン対象外であることを確認した #クラウド#セキュリティ#DevOps・CI/CD
@ryoji9702 / 42日前 プロンプトインジェクションの「その後」を設計する — エージェントフレームワークの信頼境界 エージェントフレームワークの信頼境界を設計するための4つのチェックポイントが提示された永続化されるデータの復元時のコード実行リスク、コード生成→実行の経路、開発用エンドポイントの到達性、パーサに食わせるデータの検証復元時にオブジェクトの型やコールバックを外部データに決めさせないことで、時間差攻撃を防げる #AIエージェント#セキュリティ#インフラ
@ゆきくらげ / 42日前 型でセキュリティレベルを追跡して、安全なプログラミングをしよう!〜純粋関数を添えて〜 セキュリティレベルを型に載せてプログラムの安全をチェックし、純粋関数の持ち上げで関数定義を簡略化する方法を説明セキュリティレベルのjoinとmeet演算、純粋関数の持ち上げ lift_P、副作用のある関数では持ち上げ不可純粋関数に限って持ち上げが可能で、分岐処理ではブランチが純粋であることを確認する必要がある #セキュリティ#バックエンド#アーキテクチャ
@bun913 / 42日前 QAエンジニアが実践型Webセキュリティ試験『BSCP』に合格するまで BSCP試験に3回受験して合格したQAエンジニアが学習方法を公開したPortSwiggerのラボをPractitionerレベルまで解き、Mystery Labと模擬試験を活用した。チートシートを作成しAIと議論した試験は4時間で6ステージをクリアする必要があり、脆弱性の見つけ方と活用力が重要だった #セキュリティ#DevOps・CI/CD#バックエンド
@Zentaro / 43日前 NGワードリストに「死ね」が入っていなかったので自分で作った 日本語と英語のNGワードフィルタを自作し、npmに公開したallowlistで除外語をマスクし、正規化処理で長音や連続文字を制御し、ambiguousカテゴリで文脈依存語を隔離したallowlistに誤って追加されたNGワードが検出不能になる可能性があるため、dedupeスクリプトで重複を排除する仕組みを導入した #バックエンド#DevOps・CI/CD#セキュリティ
@harupython / 43日前 パスキーはなぜ「盗まれても意味がない」と言えるのか - 真価を発揮する使い方 パスキーは秘密鍵をサービス側に渡さず、公開鍵で署名検証する仕組み公開鍵暗号とWebAuthnによる認証先との結び付き、FIDO2セキュリティキーの活用サービス側の公開鍵漏洩では本人確認できないが、端末やセッションのセキュリティも必要 #バックエンド#セキュリティ#クラウド
@PDC-Kurashinak / 43日前 Webアプリ開発やAIエージェント構築によく使われるOAuthについて理解を深めたいよなぁ! OAuthは認可の仕組みで、アクセストークンを使って外部サービスにアクセスするアクセストークンは期間限定の入場券、スコープで権限を制限するアクセストークンの管理とスコープの設定がセキュリティに影響する #バックエンド#セキュリティ#クラウド
@tyo / 43日前 AIエージェント時代のサイバーセキュリティ新戦略 AIエージェントがサイバーセキュリティの前提を根本から変える従来のシグネチャ検知と人間の不審操作検知では対応できない、自律的行動するAIエージェントが新たな脅威になる、サイバー拒絶が防御チームを妨げるハニーポットの誤検知やサイバー拒絶による防御の困難さが現実の課題になる #AIエージェント#セキュリティ
@foovar / 43日前 PHPでインボイスの消費税を計算したら1円ズレる — 端数処理は「税率ごとに1回」 PHPでインボイスの消費税計算で1円ズレる問題が発覚税率ごとに合計してから1回だけ丸める、floatを使わずBCMathで計算するテストデータで端数が出ない場合にバグが見逃される可能性がある #バックエンド#DevOps・CI/CD#セキュリティ
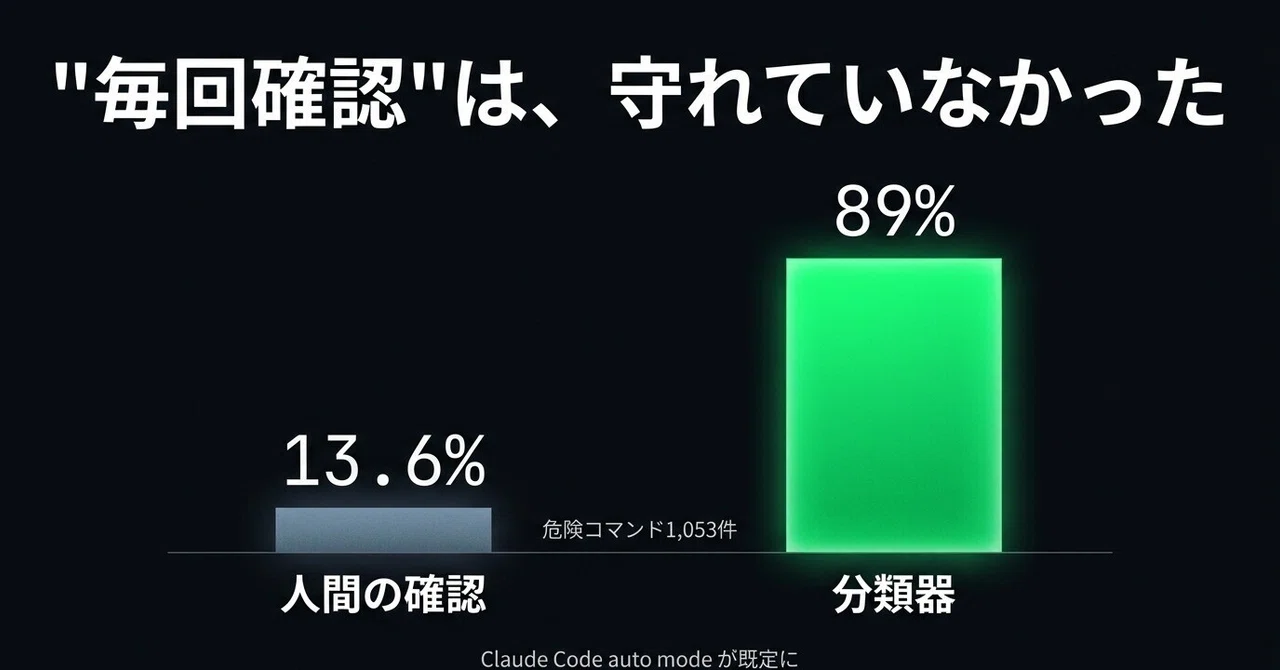
@やすだ.dev@毎日投稿 / 43日前 【重要】Claude Codeの確認ダイアログが既定で消えました──「毎回確認」は、危険の13.6%しか止めていませんでした Claude Codeの既定モードがauto modeに変更され、確認を分類器に委譲した分類器が不可逆・破壊的・環境外操作を89%阻止、人間確認は13.6%にとどまった本番環境での被害率はauto modeで2.4%に低下し、7%の見逃しもあるため、denyルールとHooksの導入が必須になった #AIエージェント#生成AI・LLM#セキュリティ
@ryoji9702 / 44日前 allowlist が破れる4パターン — Claude Code / Codex / Cursor の実CVE Claude Code・Codex CLI・Cursorのallowlistが4パターンで破られる引数の変更によるコマンド性質の変化、ルールとコマンドの引数解釈の違い、状態汚染、コマンド自体の実行機能allowlistはサンドボックスの代替にならず、並列に配置するべきで、引数制約のパターンは脆弱性の元になる #AIエージェント#セキュリティ#DevOps・CI/CD
@mikihitooooo / 44日前 AIセキュリティ何から勉強すりゃええの? AIセキュリティの学習を始めるための具体的なステップが示されたOWASP Top 10 for LLMとarXivの論文を読むことで一次ソースを収集し、RAG環境でのプロンプトインジェクションの検証を行う検証環境をローカルで構築し、徐々にクラウドでの検証に移行する際の注意点が記載されている #AIエージェント#生成AI・LLM#セキュリティ
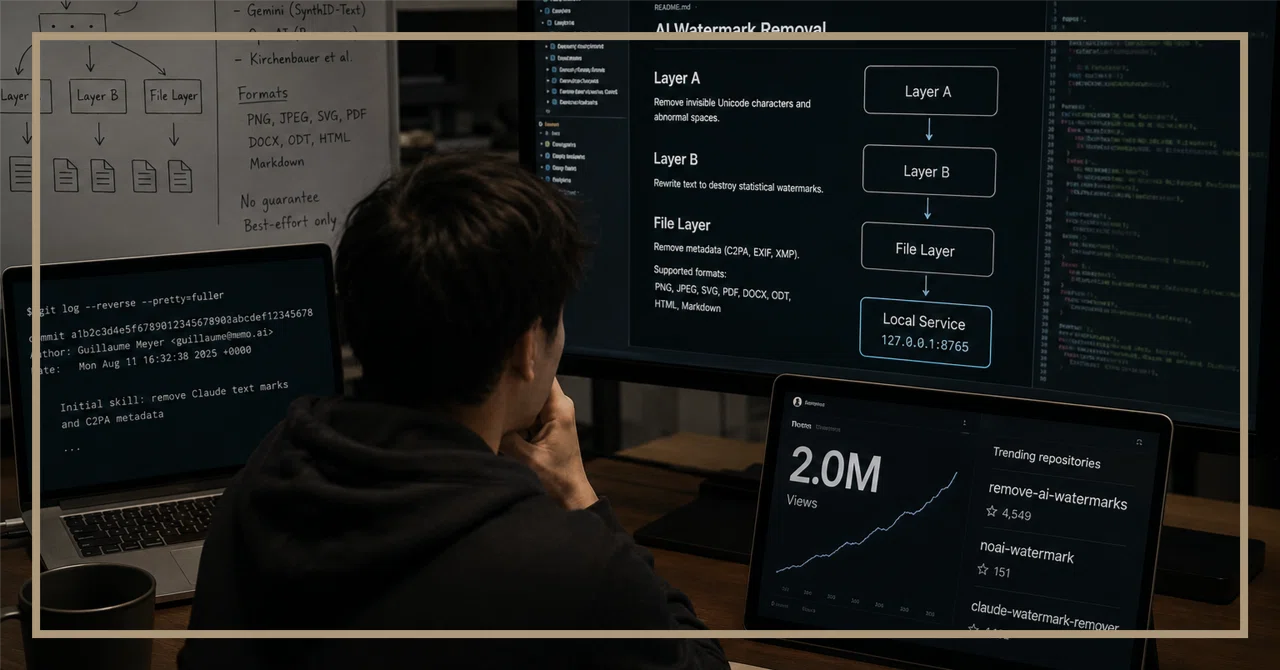
@とある地方都市の某外科医 / 44日前 Claude透かし除去ツールの実際〜三層のうち効くのは一層〜 Claude透かし除去ツールが公開され、Layer Bで効果があるとされるLayer Aは不可視Unicode除去、Layer Bは語の並び書き換え、ファイル層はメタデータ削除検証可能なのはメタデータ除去と不可視Unicode除去だけ、Claudeの透かしは検証不能 #生成AI・LLM#AIエージェント#セキュリティ