Scraps 最終更新 2026/11/16 11:01

#インフラ

インフラの構築と運用に関する記事を集めています。サーバー構成、ネットワーク設計、監視、ログ、障害復旧、構成管理など、安定運用に必要な要素を3行要約で追えます。オンプレとクラウドの違いに悩んだときの材料にもなるタグです。

@牟田 瞭太郎 /

Weekly Azure アップデート情報 - 2026/10/19

  • Microsoft Agent 365 と Azure API Management の統合がパブリック プレビューで提供された
  • MCP Server の一元管理とアクセス制御が可能に、AI Gateway tier では Tool 単位のブロックと監視が可能
  • Java 8、11、17 のサポートは 2027 年 9 月 1 日に終了し、Java 25 へのアップグレードが求められる

@yakumo_09 /

【AWS】Cognitoのトークン交換を活用したRAGにおける権限管理について

  • Cognitoのトークン交換でエージェント経由のアクセスを制御できるようになった
  • impersonationとdelegationの2種類のトークン交換方法、actクレームとaudienceの設定が鍵
  • allowedAudienceを設定しないとエージェントのM2Mトークンも通してしまうため、Gatewayで厳密に制限する必要がある

@5x4x7 /

FTDで実装するTLS Decryption

  • FTDでTLS Decryptionを実装し、トラフィックのペイロードを検査できるようにする
  • Re-Signでクライアントに再署名された証明書を信頼させ、TLS Server Identity Probeで証明書をキャッシュする
  • クライアントにFTDのCA証明書を信頼させる必要があり、証明書の発行方法が重要

@Kobara Toi /

Canton Networkとは何か――金融機関が「見せる相手を選べる」ブロックチェーンに集まる理由

  • Canton Networkは金融機関向けに設計されたブロックチェーンで、取引の内容を特定の関係者だけに見せられる
  • participant nodeが関係者のみの記録を持つ、synchronizerが取引の順番をそろえる役割、Global Synchronizerが公開の仲介役
  • Canton Coinで手数料を支払い、CantonとEthereumのスマートコントラクトは直接つながれない

@songchong /

日本語の脆弱性 DB は 4.6 日かかる。待てないので、46 秒でセキュリティ情報が載るようにした

  • 日本語の脆弱性情報が46秒で掲載される仕組みを公開した
  • 発表元のセキュリティ情報・JVN・国の機関の注意喚起・CISAの一覧への追加を直接読み込む、17の発表元から情報を収集
  • 日本語の「やること」が付くまで17分56秒かかるが、CISAの期限を基準にした対応期限が88.9%で一致する

@amarelo_n24 /

AWS Client VPNの設定でハマったポイントとその過程で得た気づき

  • AWS Client VPNのセキュリティグループ設定で接続できなかった
  • Client VPNエンドポイントのENIにアタッチされたセキュリティグループを送信元に設定、IPアドレスレンジではなくセキュリティグループIDで制限
  • EC2のセキュリティグループのインバウンドルールにClient VPNのセキュリティグループIDを指定しないと接続できない

@moyomoyomoyo /

AWS Emulatorが一般提供されたので、ローカルでS3バケットを作成してみた

  • AWS Emulatorが一般提供され、ローカルでS3バケットを作成できるようになった
  • AWS CLIとSDKで同じAPIを呼び出し、環境変数で接続先を切り替え可能、証明書の指定が必要
  • 実際のAWSアカウントを使わずテストできるが、環境変数の切り替えを忘れると本番に接続する可能性がある

@duelist2020jp /

RHEL 10.2から10.3へのリリースアップ作業纏め

  • RHEL10.2から10.3へのリリースアップで、Sealed imagesやMCPサーバーの一般提供が開始された
  • Sealed imagesはdm-verityとfs-verityで保護、MCPサーバーはRHEL ExtensionsリポジトリでRPM提供、image-builder CLIが一般提供
  • リリースアップ時に/bootディレクトリ使用量が減少し、/rootディレクトリが増加したため、ダウンロードサイズと関連付けて容量管理を確認する

@duelist2020jp /

RHEL9.8から9.9へのリリースアップ作業纏め

  • RHEL9.8から9.9へのリリースアップで、MCPサーバーを使って新機能と変更点を確認した
  • MCPサーバーでログ解析機能やセキュリティ強化、GCC16のC++26対応、カーネルのARM64MPAM対応が含まれる
  • リリースアップ時にサブスクリプションの確認とパッケージ更新が必要で、メモリ使用量が減少した

@nkrk /

AWSでAssumeRoleって2回連続でできるの?試してみたら普通にできた話(ロールチェイニング)

  • AWSでIAMロールを連続してAssumeできるロールチェイニングが可能だった
  • 1回目のAssumeRoleで得た一時認証情報を元に2回目のAssumeRoleを実行し、セッション期間は最大1時間に制限される
  • ロールチェイニングではアカウント間の呼び出し元追跡が複雑になるため、両アカウントの信頼ポリシーとロール設定を厳密に管理する必要がある

@openyanagi /

二層 k-ε モデル

  • OpenFOAM v2512に二層k-εモデルが追加された
  • 標準k-εモデルと二層k-εモデルの乱流動粘性係数計算式と、ReyStar・ReyFactorの設定値
  • y+が11未満のメッシュでは標準k-εモデルでは壁面せん断応力が正しく計算できないが、二層モデルでは改善される

@MOBILUS TECH BLOG /

CKAD Deep Dive ネットワーク編

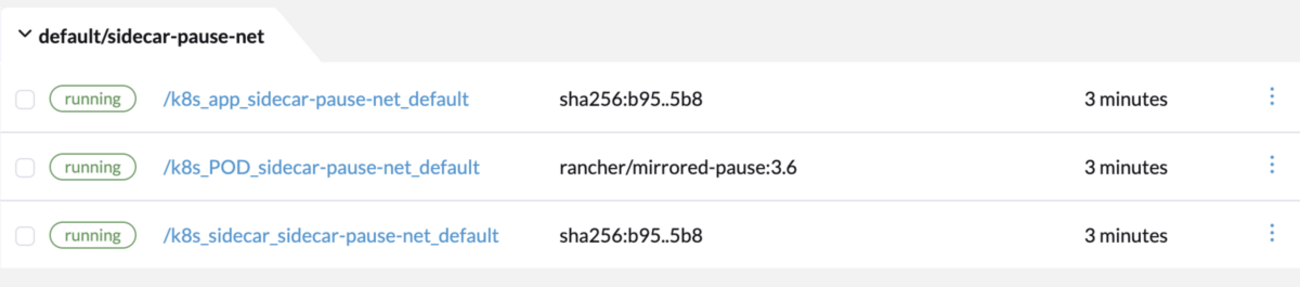
  • KubernetesのIntra-Pod通信ではpauseコンテナーがネットワーク名前空間を保持し、Inter-Pod通信ではServiceとIngressでルーティングを制御する
  • Intra-Pod通信はpauseコンテナーのネットワーク名前空間共有、Inter-Pod通信はServiceのClusterIPとIngressのパスベースルーティング
  • PodIPの変動をServiceで安定化し、IngressでL7ルーティングを実装する際はホスト名とパスの設定を正確に記述する

@Link and Motivation Developers' Blog /

お客様の復旧を最優先に ― インシデント対応で迷わず動くための仕組み

  • インシデント対応で回避策を優先し、業務再開と原因調査を並行して進める仕組みが紹介されている
  • 回避策策定と原因調査、影響顧客調査を別担当で並行処理し、復旧後はポストモーテムで再発防止策を実行する
  • 回避策の検討を原因調査より先に進め、対応中の担当者と手順を明確にすることで迅速な復旧が可能になる

@クラウドエース株式会社 /

【図解】Google Cloud FinOps ハブとは?基礎知識とコスト最適化のファーストステップ

  • Google CloudのFinOpsハブがコスト最適化の健康診断ツールとして提供されている
  • FinOpsスコアと推奨事項、CUDの活用が主な機能で、無駄なリソースの可視化と削減が可能
  • FinOpsスコアは2日前のデータをもとに毎日更新され、反映には数日かかるため定期的な確認が必要