@Anthony Ha / 15日前 裁判所、xAIのデータセンター汚染に関するNAACPの訴訟を進めるよう許可 xAIのデータセンターでガスタービンを運転するための許可を取得していなかったとして、NAACPが提訴した訴訟が進むことになったガスタービンは移動源としての例外を主張したが、裁判所は移動源ではないと判断し、市民訴訟の規定は憲法に違反しないと述べたデータセンターの規制が強化され、企業が政府機関との取引で秘密保持契約をやめる動きが出てきた #クラウド#インフラ#セキュリティ
@yukmaru / 15日前 脆弱性情報を開発チームで見逃さないようにSlackにRSSフィードを設定してみた SlackにRSSフィードを設定して脆弱性情報を自動で通知する仕組みを構築したIPAの重大な脆弱性案内などのRSSフィードをSlackアプリで購読、自動投稿機能を活用Slack無料プランではアプリ追加制限があるため、RSSアプリは10個までしか使えない #DevOps・CI/CD#セキュリティ#クラウド
@yugulab / 15日前 自宅ラズパイの脆弱性チェックをしたらHIGH以上が2000件見つかった 自宅のラズパイで2059件の脆弱性が見つかり、自動化で4件に減らしたTrivyで自動チェック、Claude Codeで修正案提示、sudoは人間が実行自分で入れたソフトは自動更新されないため、定期的なチェックが必須 #セキュリティ#DevOps・CI/CD#クラウド
@Lucas Ropek / 16日前 Ollie、プライバシーに焦点を当てたAIアシスタントが終了 Ollieはプライバシーを重視したAIアシスタントのサービスを終了するSOC 2認証を取得し、メール・カレンダー連携と予約・支払い機能を提供、資金調達750万ドルプライバシー重視のビジネスモデルが収益化に難しく、競合の増加が経営に影響 #生成AI・LLM#AIエージェント#セキュリティ
@sonsu / 16日前 Claude Code 拡張機能のバックドア事件まとめ(2.1.312・2.1.313・Cursor のマーケットプレイス) Claude Code 拡張機能の2.1.312・2.1.313バージョンにバックドアが含まれていたSSH接続を許可する鍵を追加し、自動実行スクリプトを登録する悪意あるコードが実行されるauthorized_keysにsvc-telemetryの鍵が含まれているか確認し、修復スクリプトを実行する必要がある #バックエンド#セキュリティ#DevOps・CI/CD
@nishikawa / 16日前 今後のセキュリティの考え方 AWS環境におけるセキュリティの考え方を改めて提案しているアタックサーフェスを減らす、アーキテクチャを再考する、GuardDutyの活用セキュリティ対策をAIを活用して効率化する必要がある #セキュリティ#クラウド#AIエージェント
@melkihara / 16日前 WordPressの脆弱性「wp2shell」を狙った攻撃の観測 WordPressの脆弱性「wp2shell」を狙った攻撃が観測されたCVE-2026-63030とCVE-2026-60137の組み合わせでリモートコード実行が可能、自動化ツールによるスキャンが確認された脆弱性が公表されて4日以内に攻撃が観測され、APIエンドポイントのセキュリティ対策が重要 #バックエンド#セキュリティ#クラウド
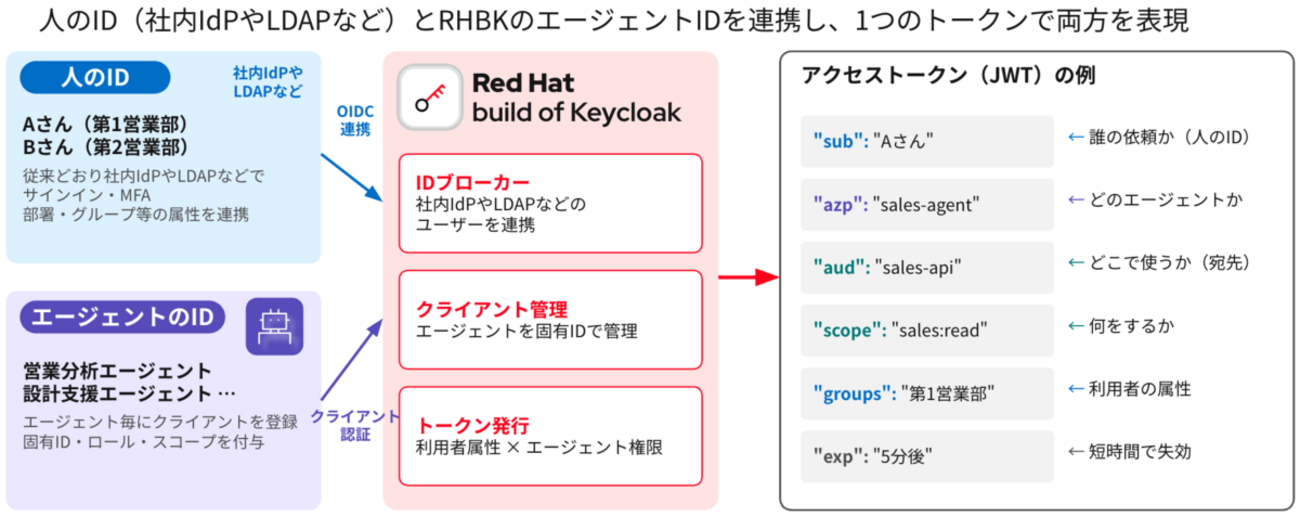
@赤帽エンジニアブログ / 17日前 「そのAIエージェント、誰の権限で動いていますか?」— Keycloakで考えるAIエージェントの認証・認可 AIエージェントにIDを割り当て、トークンに利用者のIDを含めることで認証・認可を実現するエージェントに固有のIDを設定し、トークンに「誰の依頼か」を記録、RHBKのToken Exchangeで権限を絞るエージェントの権限は利用者の属性と重ねて制限し、監査対応を容易にする #AIエージェント#セキュリティ#OSS
@Pigeon_gate / 17日前 0から学ぶセキュリティの基礎 ~XSS編~ XSS攻撃の仕組みと防御策が解説されているエスケープ処理やSanitizer API、HttpOnly Cookie、CSPの設定が具体的に説明されているDOM型XSSはサーバー側のエスケープでは防げないため、JavaScriptの書き方を工夫する必要がある #セキュリティ#フロントエンド#バックエンド
@r.nakazaki / 17日前 Anthropic と Cursor に学ぶ、クラウドで AI に開発を任せる仕組み クラウドでエージェントが自律的に開発を進め、人の役割が仕事の定義と成果物の確認へと変化しているエージェントをサンドボックスで隔離し、コードのレビューを自動化し、長時間の作業には計画を事前に承認するエージェントの作業範囲を制限し、サンドボックスで安全に動かすことで、人のレビュー負担を減らす必要がある #AIエージェント#DevOps・CI/CD#セキュリティ
@megmogmog1965 / 17日前 macOS のキーチェーンで ~/.zshrc に平文で書いた認証情報を撲滅しよう .zshrc に平文で書いた認証情報を macOS キーチェーンに移す方法を紹介security add-generic-password でキーチェーンに保存、security find-generic-password で取り出すシェル起動後に環境変数が漏れる可能性があるため、セキュリティを強化する補足対策が必要 #セキュリティ#DevOps・CI/CD#クラウド
@Lucas Ropek / 17日前 Mistral、1兆パラメータのAIモデルの重みを公開しサイバーセキュリティに注力 Mistralが1兆パラメータのオープンソースAIモデルML4の重みを公開したML4はGLM-5.3と性能比較し、タスクごとのトークン数が47%少ない、Hugging FaceとAPIで提供企業や政府はモデルを自前で運用でき、セキュリティ対策に直接活用できる #生成AI・LLM#AIエージェント#セキュリティ
@Yasuaki Omokawa / 17日前 デバッグコードを脆弱性にしない方法 本番コードにデバッグ機能を含めない仕組みを構築し、環境変数による分岐を排除しました開発用ディレクトリを除いたツリーからビルドし、本番コードが開発用コードをimportするとビルドが失敗する仕組みと、環境変数を読まない定数設定開発用コードを本番ディレクトリに置くとビルドが失敗し、環境変数の誤りでも本番設定で動作するため、脆弱性を防げる #セキュリティ#DevOps・CI/CD#アーキテクチャ
@msd / 17日前 GitLab × Claude Code の脆弱性自動修正を半年運用して、何がどれだけ良くなったか GitLabとClaude Codeで脆弱性の自動修正を半年運用し、検出から解消までの日数が短縮した検出から解消までの中央値は6.6日から5.2日に、Criticalの中央値は16.1日から4.4日に改善、スキャン頻度を週2回に変更AI修正の精度は3割しか完璧でないが、レビューで対応可能で運用コストは増えていない #AIエージェント#DevOps・CI/CD#セキュリティ
@Masato Namiki / 並木 正人 / 17日前 PHPの重大な脆弱性とは? ~ Webの仕組みから考える、セキュリティ対策の難しさ PHPに重大な脆弱性が公開され、リモートコード実行のリスクがあるCVE-2026-109618(メモリ不足時のエラー処理問題)とCVE-2026-109619(解放済みメモリの使用問題)の2件PHPランタイムの修正パッチを適用する際、環境依存の互換性や業務影響を確認する必要がある #バックエンド#セキュリティ#DevOps・CI/CD
@やちほこ / 17日前 最近のインシデントから思うこと。。次の攻撃手法は? 情報漏えいが生成AIを活用した標的型攻撃のリスクを高めている情報の組み合わせと生成AIによる個別対応の低コスト化がリスクを拡大個人情報の漏えいが企業の資産を狙う攻撃の材料になる可能性がある #生成AI・LLM#セキュリティ
@横江(よこえ) / 17日前 GitHub Actions で checkout@v7 のようなバージョン指定を書くのはやめよう! 時代は actions.lock! GitHub Actions で @v7 のバージョン指定をやめ、 actions.lock を使うべきだコミット SHA を指定する方法と、 actions.lock で依存関係をロックする方法が提案されているactions.lock を使わないと、サードパーティの Action が改ざんされた場合に影響を受ける可能性がある #DevOps・CI/CD#セキュリティ#OSS
@sewiihidekikudo / 17日前 401と403は何が違う? Postmanで再現して確かめた認証と認可 401と403の違いをPostmanで再現し、認証と認可の動作を確認した認証情報なしで401、自組織ファイルで200、他組織ファイルで403を返す仕組み、トークンとファイルの所属組織を比較する認可処理認証成功後でも所属組織が異なると403になるため、リソースアクセス時にユーザー組織とリソース組織を必ず比較する #バックエンド#セキュリティ#テスト
@kuma_3838 / 18日前 パスキーはなぜ偽サイトに強い?登録とログインの流れを図で追う パスキーは端末の秘密鍵で本人確認するログイン方式秘密鍵はサーバーに送らず、公開鍵で検証し、サイトごとに鍵を生成するサーバーから公開鍵が漏れてもログインに使えないためセキュリティが高くなる #バックエンド#セキュリティ#クラウド
@nayuta / 18日前 いいから休め - Black October が終わる今、セキュリティエンジニアがやるべきこと セキュリティエンジニアはBlack Octoberの影響で今すぐ休むべきで、チーム全体の休める体制を確保する必要があるインシデント対応の自動化とオンコールローテーション、業務の複線化が求められる長期的なセキュリティ対応で人材が枯渇する可能性があるため、今から休暇の調整と体制整備を進めるべき #セキュリティ#DevOps・CI/CD#チーム開発

 最終更新 2026/11/16 11:40