#インフラ
@a2-ito /
- FlociというローカルAWSエミュレータでTerraformのインフラ設定を検証できるが、一部の制約がある
- FlociはAPIレスポンスを再現するが、ネットワーク制御やIAM認可、RDSのパラメータグループ反映などは制限がある
- ECSからRDSへの接続にはFlociのプロキシ設定が必要で、apply後の差分が発生する可能性がある
@takekawa tomoki /
- Microsoft FoundryのAIゲートウェイでトークンの制限とクォータを設定できる
- 制限はTPMで1分あたりの速度を抑える、クォータは期間内の総量を抑える
- 制限超過時は429、クォータ超過時は403とリセット時間のメッセージが返る
@maskot1977 /
- 政府批判も「財源幻想」に支配される ― 批判のOSをリファクタリングする
- 財源幻想に基づく批判は、政府と同じ経済モデルを前提にしている、財源の確保を目的とした批判は供給能力を無視している
- 財源の確保ではなく、リアルリソースの配分と供給能力の向上を評価軸にすべきである。
@YOHAQ lab. /
- AIエージェントの業務利用ではサンドボックス、アクセス制御、最小限のリソース、人間確認の4つを設定すべき
- サンドボックスで実行環境を隔離し、外部サイトのアクセスを制御し、触れられるフォルダを最小限にし、危険な操作で人間確認を挟む
- AIが誤った操作をした際の影響を最小限に抑えるため、リソースの制限と人間確認の仕組みを事前に設計する
@Aniki /
- 磁気スイッチを用いた日本語配列キーボードの基板設計と実装が行われた
- ホールセンサーDRV5053とSTM32F303マイコン、4層基板設計、IIRフィルタによるノイズ除去
- USBピンの配置ミスで基板が使えない可能性があるため、発注前には必ず回路図を再確認するべきである
@なみき /
- Secrets Managerのシークレットは同じ役割とライフサイクルの情報だけを1つのシークレットにまとめることを推奨
- APIキーとDB接続情報の例で、アクセス制限やローテーションの観点から粒度を分ける必要性を説明、CloudFormationとTerraformでの差分確認の違いを比較
- IaCツールによってはシークレットの変更内容が見えないため、粒度を細かくすることでドリフトの検出がしやすくなる
@Aoi Sato /
- ALBのリスナールールでSPAのアセットとfallbackを分ける方法を実装した
- path_patternのregex_valuesとurl-rewriteの正規表現による分類、host-header-rewriteによるバケット指定
- リスナールールのpriorityを手動で指定する必要があり、他のユーザーと衝突しないように注意が必要
@yui /
- Claude Codeのhooksでルールを強制することで、モデルのランクやコンテキスト長に影響されない決定的なチェックが可能になった
- プロンプトに置くルールとhooksで実装するルールの違い、grepで書けるルールをhooksに移行
- 機械判定可能なルールをhooksに移行することで、トークンコストを削減し、レビューの効率を向上させた
@赤帽エンジニアブログ /
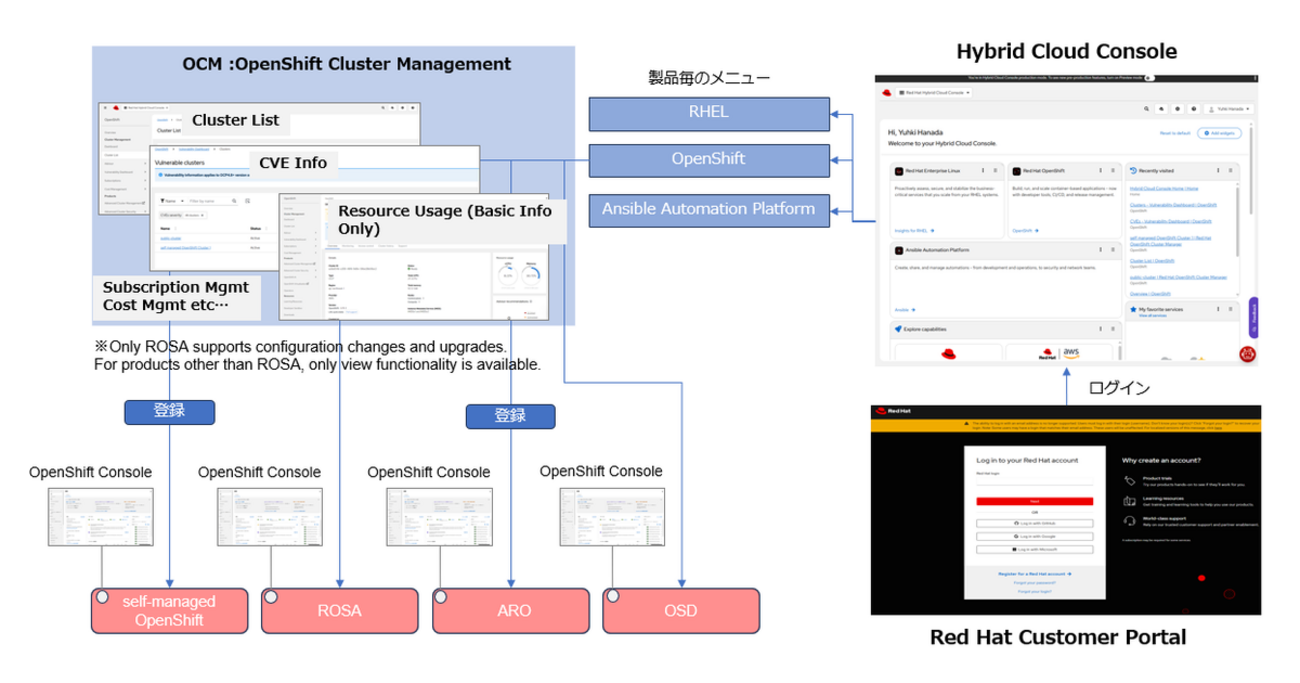
- ROSA Classic/HCPでOCM IAM Roleの作成が必須化される
- --no-consoleでiam:GetRoleのみ、--standardでEC2やIAMのView系操作、--adminでCreate/Delete系操作が許可される
- 既存環境でもOCM IAM Roleの作成が必要で、AWSアカウントとRed Hat組織IDの紐付けが必須となる
@やよい /
- SVGでメッシュグラデーションを近似するためのアルゴリズムと実装方法が提案されている
- feDisplacementMapによる変位マップとBernsteinレイヤー方式による双三次補間が使われている
- 変位マップの作成時にパッチサイズのバッファを考慮し、パッチ間の隙間を防ぐ処理が必要である
@成瀬貴彦 /
- IAM Policy Autopilot が Terraform plan ファイルからのポリシー生成をサポート
- Terraform plan ファイルから CRUD 機能にスコープされたポリシー生成、特定のリソース ARN を参照
- Terraform plan ファイルを入力としてポリシーを生成できるため、IaCでのデプロイに対応する必要がある
@YN_net /
- config_converterでCiscoのコンフィグからNetwork Sketcher用のコマンドを生成し、構成図を作成する手順が説明されている
- 空のマスターファイルを作成してconfig_converterのコマンドを反映し、L1/L2/L3構成図とデバイスファイルを生成する
- 生成されたコマンドの反映で一部のコマンドが失敗する可能性があり、手動修正が必要な点に注意する
@YuhErus /
- FIFAのワールドカップチケット販売でブロックチェーンはRTB/RTTの所有権記録に使われた
- RTBは権利を、RTTはチケットに変換され、ブロックチェーンで所有権履歴を記録する。データベースでも代替可能だが公開履歴が異なる
- ブロックチェーンの主な役割は所有権の公開履歴で、チケット発行や入場管理には従来システムを使う
@tkmt /
- マイクロサービス間の認可伝搬を独自実装とIETF Transaction Tokensで比較した
- Transaction Tokensは処理内容を含む短命JWT、Capability AssertionはリソースIDのみを含む
- Transaction Tokensは処理内容の改ざんを防ぐが、Capability Assertionはリソース参照に特化している
@bababa /
- Ansibleでネットワーク自動化を実施し、設定をコード化した
- ios_configモジュールでコマンドを直接実行、ios_vlansモジュールでVLAN設定、ios_l3_interfacesでIPアドレス設定
- 設定変更時に通信断を防ぐため管理用NWセグメントを別途作成する必要がある
@phykm /
- エントロピー関数の形状が相転移の特徴を決定する
- エンタルピーとエントロピーがアファイン結合で表され、体積も同様の関係を持つ。三重点ではエントロピーが一次関数になる
- 相転移の境界ではエントロピー関数の接平面が複数の点で接し、その傾きが示強変数を示す
@はたはた /
- クエリ書き換えとretriever/rerankerの組み合わせ技術が発表された
- クエリ書き換えでドリフトを抑える手法、Vocabulary Transfer、LaSERによるCoT埋め込み、AgreRankによる合意アンカー拡張
- 複数のクエリ書き換えを組み合わせる際のドリフト対策や、語彙転移の実装が導入コストに影響する
@nishikawa /
- AI時代においてWAFの重要性が再評価されている
- 大量の脆弱性公開によりトリアージが遅れ、基本的なSQLi/XSS/RCE対策のWAFルールが重要になる
- ベンダーの脆弱性対応遅延により無防備期間が長くなるため、基本的なWAFルールを導入するべきだ
@ryu-ki /
- AgentCore Runtimeの命名ルールをAPI、CLI、CDKから整理した
- agentRuntimeNameは英字始まり・英数字とアンダースコア・最大48文字、CLIのエージェント名はハーネスプロジェクトで40文字
- CLIのプロジェクト名は23文字まででアンダースコア不可、CDKのruntimeNameはAPIと同一で変更すると再作成される
@HERP TechHub /
- readiness-basedはepollで、completion-basedはio_uringで実装されるTCPエコーサーバの設計パターンが説明されている
- readiness-basedはイベント通知を待ってからI/O処理を実行し、completion-basedは非同期処理でカーネルに依頼して完了を確認する
- readiness-basedではイベント発生を待ってから処理を実行し、completion-basedでは処理完了を確認してから次の処理に進む仕組みが異なることが重要

 最終更新 2026/10/02 07:01