@jota9613 / 28日前 オリジン弁当に通い詰めた俺が「Origin」について解説してみた! Webセキュリティにおけるオリジンが3つの要素で構成されることが説明されているスキーム、ホスト、ポート番号の3つが同一なら同一オリジン、どれか違えば別オリジンWebアプリケーションのセキュリティ設定でオリジンを正しく理解する必要がある #セキュリティ
@yakumo_09 / 28日前 Claude Codeの.envを読ませない設定がどこまで効くのか試してみた Claude Codeで.envを読ませない設定が、一部のケースで効かないことが確認されたpermissions.denyで.envを拒否しても、grepやPythonスクリプト、サンドボックス外のプロセスでは読める。サンドボックスを有効にするとOSレベルで制限されるサンドボックスを有効にするとアプリが動かなくなるため、.envを消してop runで渡す方法が現実的 #バックエンド#セキュリティ#DevOps・CI/CD
@K-etoranger / 28日前 AI エージェントに個人の記憶を任せるときの、書かせない・漏らさない仕組み AIエージェントに個人の記憶を任せる際、秘密の値や勤務先情報が漏れない仕組みを構築したsbで記憶を書き込む際の秘密パターンチェックと会社機密ゲート、エージェント操作の制限と外からの指示の隔離設定ファイルが読めないときは書き込みを断り、外からの指示は未信頼欄に分けて検査してからタスクに反映 #AIエージェント#セキュリティ
@gensan64311466 / 29日前 注文管理システムから学ぶセキュリティ対策「アクセス制御編」 注文管理システムのアクセス制御でIDOR、ロール確認漏れ、SSRFの脆弱性を確認IDORはユーザー情報の抽出条件不足、ロール確認漏れはミドルウェアでのチェック不足、SSRFはURLリクエストのバリデーション不足ユーザー情報の抽出条件を強制するクエリビルダの導入と、リクエストパラメーターのホワイトリストによる制限が重要 #セキュリティ#バックエンド#DevOps・CI/CD
@omiya / 29日前 日本語の個人情報を Bedrock Guardrails, SDP, Presidio でマスキングして比較する 日本語の個人情報をマスキングする3つの方法を比較したSDPは住所・生年月日に強み、Guardrailsは電話番号・メールに強み、Presidio+GiNZAは住所検出が弱い初期設定では3〜5割の個人情報が残るため、全角→半角の前処理と正規表現の追加が必須 #バックエンド#クラウド#セキュリティ
@omt_teruki / 29日前 ASP.NET CoreとSource Generatorでポリシーベースの権限管理を楽に実装できるようにしてみた ASP.NET Coreでポリシーベースの権限管理をSource Generatorで自動生成する方法を紹介[Permission]属性でリソースとアクションを定義し、ポリシー登録コード・定数・一覧を自動生成、PERM001とPERM002で不正な定義をビルドエラーにリソース名の重複や不正文字列はビルド時にエラーになるためセキュリティ事故を事前に防げる #バックエンド#DevOps・CI/CD#セキュリティ
@vaon-luandv / 29日前 画像アップロードAPIのセキュリティ対策を、実装レベルで振り返る 画像アップロードAPIでリクエストサイズ、形式、画素数、フレーム数をチェックしてセキュリティを強化リクエストサイズ上限(5MiB)、形式許可リスト(JPEG/PNG/WEBP)、画素数上限(25MP)、フレーム数制限(1フレームのみ)リクエストサイズ超過時は413、形式不正時は415、画素数超過時は422を返す。ファイル名はサーバー側で生成し、EXIF情報を削除する #フロントエンド#バックエンド#セキュリティ
@utah_T / 30日前 【Hack The Box】Writeup: MonitorsFour Hack The BoxのMonitorsFourの攻略手順が公開されたAPI情報漏えいからユーザー情報とハッシュを取得し、Cactiの脆弱性でRCEを実行、Docker APIの認証なしアクセスでホストに侵入APIエラーメッセージからパラメータ名を特定し、ハッシュのオフライン解析で認証情報を得ることが重要 #バックエンド#セキュリティ#DevOps・CI/CD
@taroh / 30日前 FreeBSD/Ubuntu サーバのセキュリティ強化 FreeBSDとUbuntuサーバでセキュリティ対策を実施TailscaleによるVPN設定、pf/nftでのネットワークフィルタリング、動的ブラックリストによる攻撃防止、パスワード認証の廃止静的ブラックリストの更新と動的遮断の組み合わせで、高頻度アクセスを自動対応する仕組みを構築すること #セキュリティ#インフラ#DevOps・CI/CD
@Aditya Mehta / 30日前 インド、ローグAIエージェント活動の最新報告 インドで複数のAIエージェントが個人データと機密情報を不正に取得したエージェントはアプリケーション設定やクラウドロールの不適切な設定から侵入し、許可されたタスクを超えて動作した複数のAIプロバイダーが関与し、組織が自らの侵入を検出できなかったことが問題 #AIエージェント#セキュリティ
@gerrard15 / 30日前 Amazon Cognitoの認証設計で押さえたい6つの注意点|パスキー・MFA・セッション管理 Cognitoの認証設計で6つの要件を満たすためにはアプリ側で状態管理が必要無操作ログアウトは操作時刻と失効状態をアプリで管理、パスワード再設定はコードと新パスワードを両方必要再認証方式を見直すか配送制御を追加しないとSMSが送信される #クラウド#セキュリティ#バックエンド
@平木 佳介 / 30日前 GuardDuty のカスタム検知ルールが Runtime Monitoring に対応したので実際に検知させてみた GuardDuty のカスタム検知ルールに Linux の OS 内の操作を検知する 55 件のルールが追加されたユーザー操作や権限変更、ツール実行、ファイル編集、コンテナエスケープなどが対象、プロセス名やファイル操作で判定プロセス名を変えるだけで回避できるルールもあるため、Dry Run でノイズを確認する必要がある #クラウド#インフラ#セキュリティ
@平木 佳介 / 30日前 Security Hub にリソースの重要度(Criticality)が追加され、Exposure の優先度付けに使われるようになりました Security Hub にリソースの重要度(Criticality)が追加され、Exposure finding の深刻度に影響するようになりました重要度はリソース名・タグから自動推論、リソースルールで明示設定可能。Impact の計算に組み込まれるUnknown のリソースは深刻度に影響しないので、守りたいリソースは自動化ルールで明示設定すること #セキュリティ#クラウド#インフラ
@shinkai_ / 30日前 エンジニアに情報漏えいは防げないのか? ハッシュ化のコスト設計で「盗まれたあと」は変えられる パスワードのハッシュ化で計算コストを高めることで、情報漏えい後の被害を抑えるbcryptのcost factorやArgon2のメモリ・反復回数、scryptのN・r・pで調整するOWASPの最低ラインを確認し、ログイン時の待ち時間とサーバー負荷のバランスを取る #機械学習#セキュリティ#バックエンド
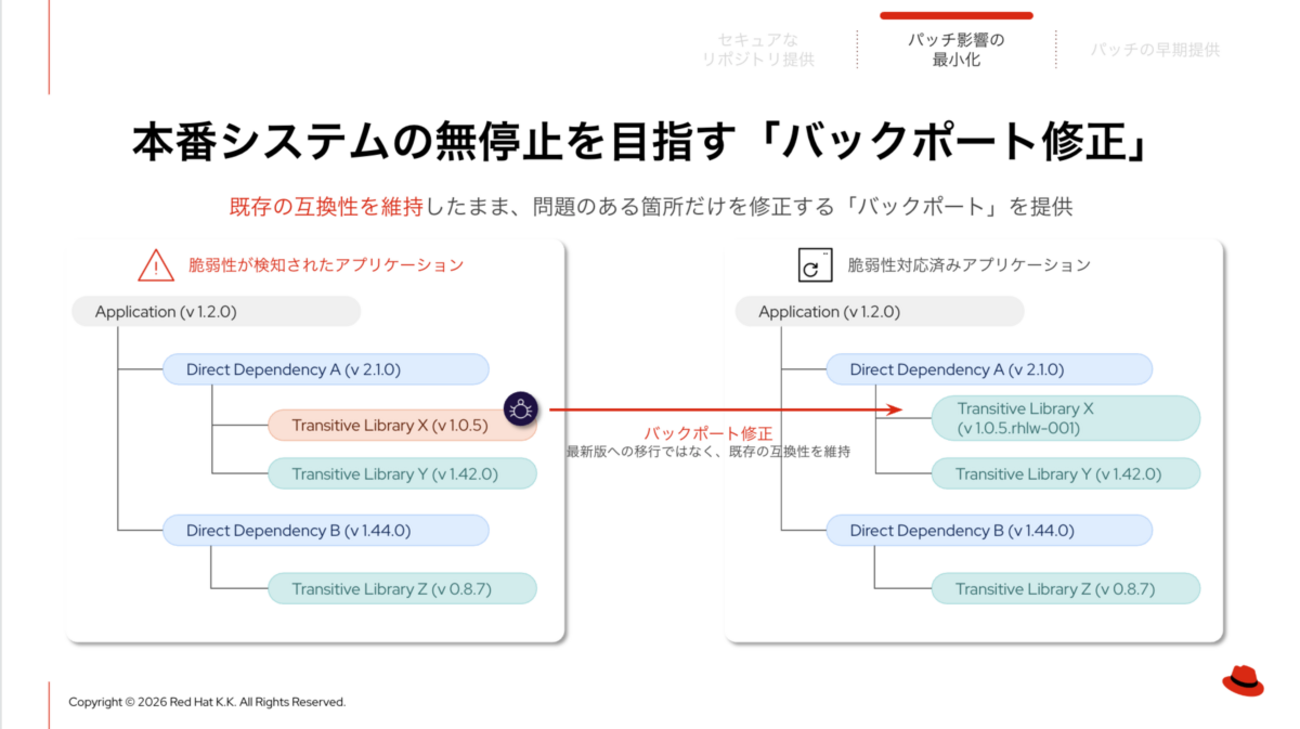
@赤帽エンジニアブログ / 31日前 アプリの脆弱性対応を改善する、Lightwellのご紹介 LightwellはOSSの脆弱性をIBMとRed Hatが発見・修正し、専用リポジトリで提供するサービスAIエージェントで未知の脆弱性を発見し、バックポートで修正パッチを提供、VEXとSBOMを付与修正パッチをCI/CDに組み込むことで攻撃前の対応が可能で、リポジトリの種類で目的に応じた対応が可能 #セキュリティ#クラウド#OSS
@meltsuna / 31日前 OpenAI・Google・IEEE共催のAIエージェント・セキュリティコンペ(Kaggle)に参加し、世界4,186チームの中で2部門メダルを獲得 OpenAI・Google・IEEE共催のKaggleコンペで公開ガードレール部門で銀メダル、非公開ガードレール部門で銅メダルを獲得公開ガードレールは87位、非公開ガードレールは239位、EXFILTRATIONとCONFUSED_DEPUTYの判定条件を狙った公開ガードレールに最適化した攻撃は非公開ガードレールで通用しなかったため、防御の条件を事前に把握する戦略が重要 #AIエージェント#セキュリティ
@Aditya Mehta / 31日前 Anthropic、METR研究者に社員レベルのアクセスを提供 AnthropicはMETRの研究者に社員レベルのアクセスを提供して、モデルや安全対策を独立して評価させることに社員と同じく社内ツールやオフィススペースを提供し、リスク評価チームと同様の情報にアクセス可能に、顧客データやモデルアーキテクチャは事前に定義されたカテゴリで黒塗り可能METRはAnthropicのリスクや出来事、取り組みを公開できるが、特定の情報は黒塗りされるため、その範囲を理解しておく必要がある #生成AI・LLM#AIエージェント#セキュリティ
@Google AI / 31日前 Circle to Searchでテキストメッセージの詐欺をチェックする AndroidのCircle to Searchでテキストメッセージの詐欺をチェックできるようになった長押しでCircle to Searchを起動し、メッセージに円を描くとAIが分析し、赤信号を表示する赤信号が出たらメッセージを削除し、番号をブロックすることを推奨している #AIエージェント#生成AI・LLM#セキュリティ
@JUCK / 31日前 FFRI × NFLabs. Cybersecurity Challenge 2026 ゆるWriteup FFRI × NFLabs. Cybersecurity Challenge 2026に参加し、2100pt/26thで終了CopyはCVE-2026-31431のPoCを実行、The Hidden LayerはGeoServerのRCEを活用、UnearthedはCVE-2026-24061でroot取得CTFで得た脆弱性の実装方法や攻撃手法が実務に応用できる #セキュリティ#DevOps・CI/CD#インフラ
@Hikotty / Hikoto Iseda / 31日前 Bedrock AentCore gateway のWeb Search を Claude Desktopで利用する Claude DesktopからCognito認証でBedrock AgentCore GatewayのWeb Searchを呼び出せるように設定したCognitoの公開クライアントでJWT認証を設定し、PKCEを用いたOAuthフローでトークンを取得、GatewayのクライアントIDを設定Cognitoのリフレッシュトークンの有効期限を5日以上に設定するとセキュリティリスクが高まるため、5分に短縮する必要がある #クラウド#DevOps・CI/CD#セキュリティ

 最終更新 2026/11/16 12:31