#セキュリティ
@karamage /
- PRのリスク点数をdiffとClaudeで算出し、50点以上は人間レビューに回すツールを作った
- diffの変更規模・影響領域・危険パターンで点数算出、Claudeで補正、エスカレーション時は人間へ
- AIがレビューしたPRでも50点以上は人間が最終確認する仕組みで、リスクを管理する
@songchong /
- CVEの公開から悪用が始まるまでの時間は4割が1日以内、日本語情報は中央値4.6日後に掲載される
- 英語NVDは2時間以内に掲載、JVN iPediaは中央値4.6日、JPCERT/CCの注意喚起は15%にとどまる
- 日本語情報は悪用開始後も遅れるため、英語のKEVカタログとセキュリティアドバイザリを自動化して収集する必要がある
@tomi /
- Cloudflare Zero Wire の RSS を使って公開サーバーの脆弱性を自動判定する仕組みを構築した
- RSS の CVE を公式データと照合し、Node.js のバージョンは semver で、Ubuntu のパッケージは dpkg で判定した
- Node.js は OS のパッケージと別で内蔵しているため、両方をチェックする必要がある
@Zack Whittaker /
- Artexという中国製のAIハッキングツールがインターネットに公開されている
- Artexはオープンソースの自動ペネトレーションテストツールで、800以上の公開されたインスタンスが見つかった
- 公開されたシステムはハッカーに悪用される可能性があり、セキュリティ脆弱性の特定に使われた
@はしもと | ACTBE Inc. /
- DLPのlikelihoodは検出の段階を5段階で示し、種類ごとに異なる基準で判定される
- VERY_LIKELYからVERY_UNLIKELYまでの5段階で判定され、電話番号やマイナンバーは見出しの有無で段階が変わる
- 種類ごとに最小可能性レベルを設定し、見出しや全角の扱いに注意する
@suwa_nobu /
- Claude Code はアカウントのメールアドレスを知っているが、2.1.318 では送信をブロックする仕組みがある
- 2.1.316 はサブエージェントで1回送信、2.1.318 では cc-plugin-privacy が curl を止めている
- メールアドレスを送信しないようにするには Claude Code を 2.1.317 以降にアップデートし、git の user.email を公開用に設定する
@ryoma-nagata /
- Copilot Studioの従量課金環境をテナント管理者ロールなしで構成する手順を公開
- リソースグループ作成、セキュリティグループ設定、請求プラン作成、環境作成、セキュリティロール割り当てが主な手順
- 環境作成には実稼働環境を選択し、セキュリティグループでアクセス制御を行う必要がある
@Marina Temkin /
- Palo Alto NetworksがAIエージェントのセキュリティスタートアップClutchを5億ドルで買収する話合い中
- ClutchはAIエージェントのアクセス制御を専門、Palo Altoは過去にConsoleやChronosphereを買収
- 買収価格は年間繰り返し収入の50倍で、セキュリティ分野のM&Aが活発化している
@Tukirukiki /
- AWS IAMのユーザー・グループ・ポリシー・ロールを整理した
- 不要なアカウントを削除し、グループにポリシーを統一して管理、ロールも使われていないものを削除
- 権限はグループ経由で付与し、使われていないリソースは最終使用日やCloudTrailで確認してから削除する
@CircleCIJapan /
- Claude CodeのPreToolUseフックでTruffleHogを実行し、シークレット入りのコミットを阻止する方法を紹介
- TruffleHogのステージ変更検査とClaude Codeのフック設定、終了コード2の使用がポイント
- TruffleHogが183を返すとコミットを止めたい場合は、終了コード2を明示的に返す必要がある
@takeda_h /
- AgentCore RuntimeとBedrockガードレールで機密情報を入力すると、CloudWatch Logsに残る場所が特定された
- モデル呼び出しログにマスク前の入力が残る、otel-rt-logsに本文が記録される、スパンの記録先が設定で変化する
- モデル呼び出しログを有効にした場合、マスク前の入力が記録されるため、事前に設定を確認する必要がある
@朝井 隆仁 /
- Linuxカーネルの脆弱性CVE-2026-98432に対応する際、ホストOSの修正状況を確認する必要がある
- コンテナイメージの更新ではホストカーネルが修正されず、OS配布元のアドバイザリとネットワーク構成を確認する
- ホストOSの修正状況はOS配布元の情報と運用記録を照合して確認する
@平木 佳介 /
- Security Hub と Inspector を有効にすれば、組織全体の SBOM をコンソールから検索できる
- Inspector が生成した SBOM を Security Hub が集約し、リソースごとに最新の SBOM を保持する。API でパッケージとリソースの対応を CSV に出力可能
- Athena で細かい条件や CVE との突き合わせが必要なときは SBOM エクスポートと Athena を併用する
@Tim Fernholz /
- OpenAIはサイバーセキュリティ向けの新モデルChatGPT Cyberをリリースした
- Daybreak Redプログラムに参加するセキュリティ専門家向けに提供され、LinuxカーネルやFirefoxで948件の脆弱性を発見した
- モデルのアクセス制限がセキュリティ専門家にとっての負担になっている
@Jan Maarten /
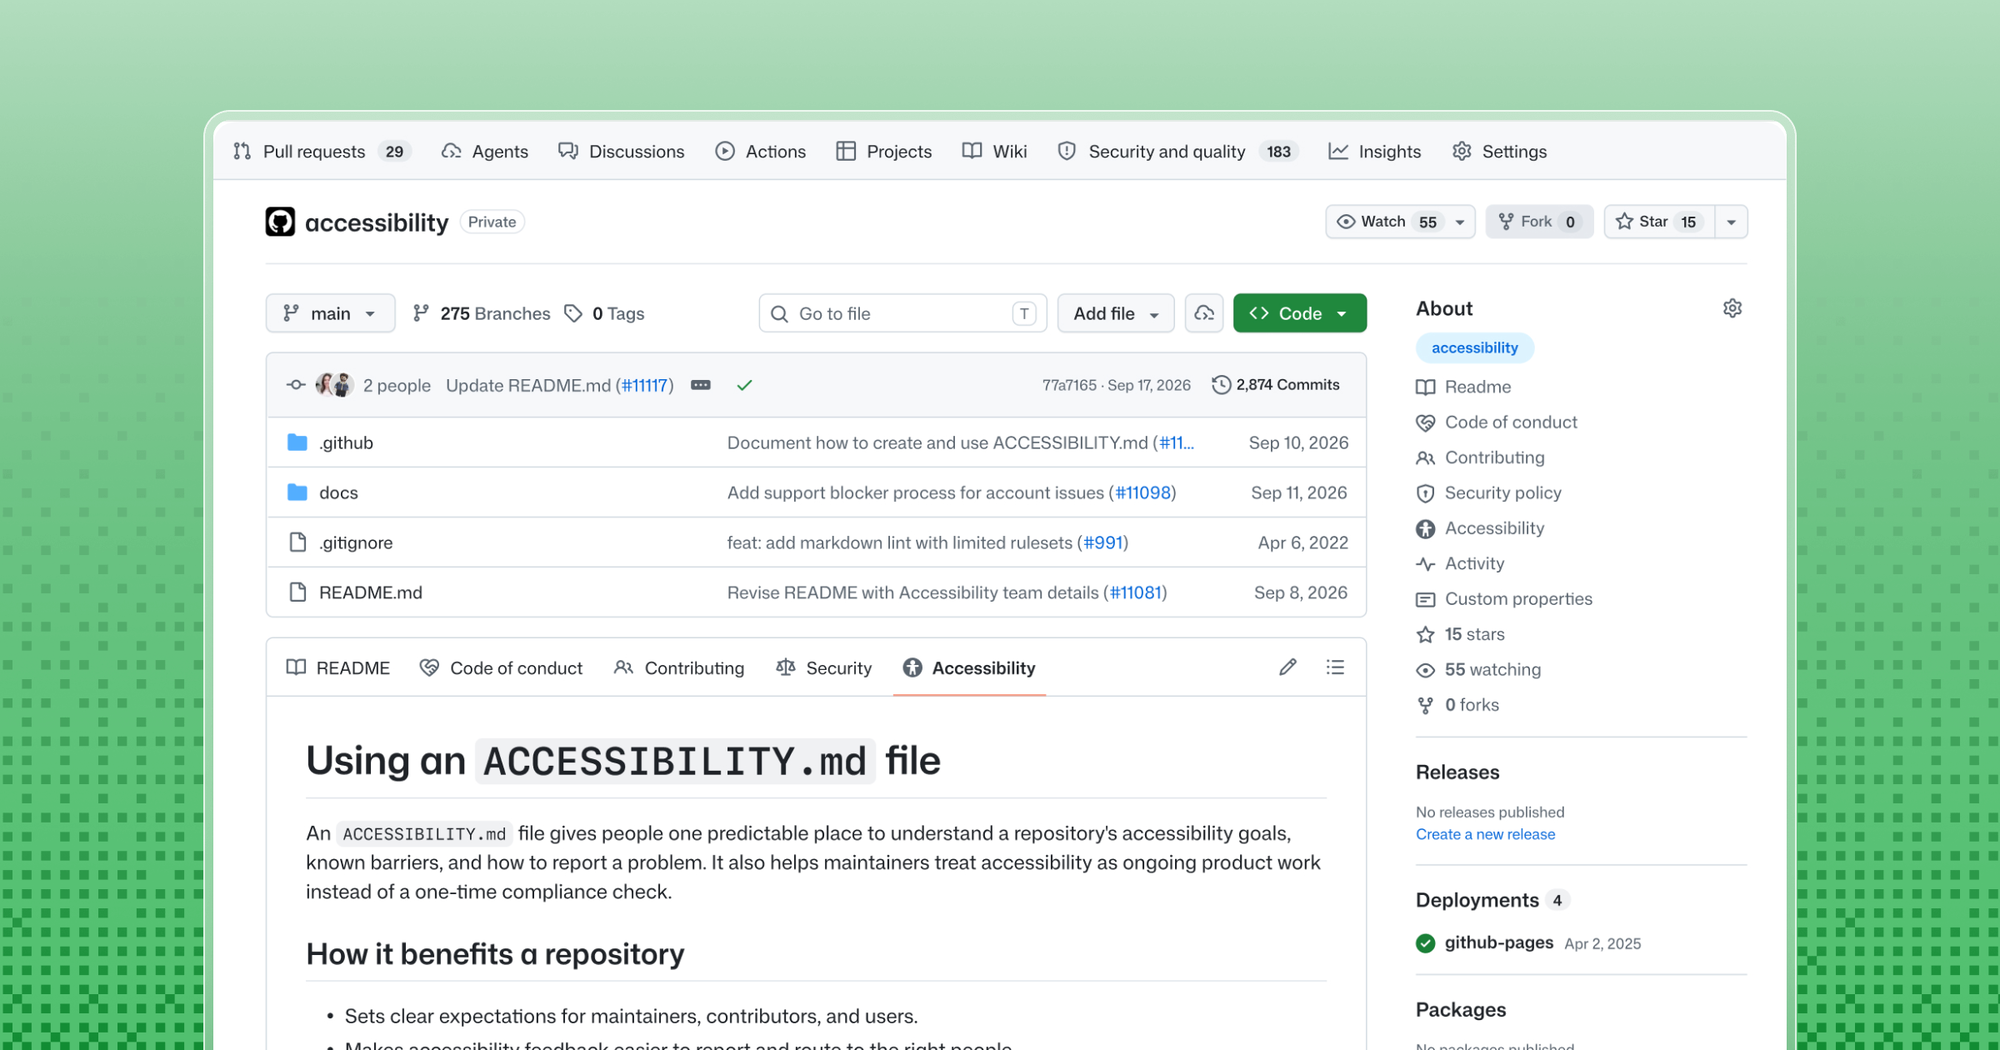
- GitHubにアクセシビリティ文書のホームが登場した
- アクセシビリティステートメントの作成と管理が統一された、GitHubアクセシビリティスキャナーのプラグインが追加された
- アクセシビリティステートメントの品質向上に貢献するツールが利用可能になった
@ntaka329 /
- ASWebAuthenticationSessionでprefersEphemeralWebBrowserSessionをtrueにするとダイアログが表示されない
- trueにすると認証ダイアログが表示されず、falseにすると毎回確認ダイアログが出る。アプリ名はCFBundleNameで変更可能
- trueにすると前のログイン状態が使えないため、セキュリティと使い勝手のバランスを考慮する必要がある
@kai_kou /
- Claude Code v2.1.216でファイルシステム分離をオフにしネットワーク分離を維持できる設定が追加された
- sandbox.filesystem.disabledをtrueに設定し、allowedDomainsで通信先を制限できる。settings.jsonの書き込み拒否ルールや読み取り保護も同時に外れる
- プロジェクト設定からは設定できないため、ユーザー設定や管理者設定で行う必要がある。クラウド実行環境ではこの設定が効かないケースがある
@ながぬ~ /
- Microsoft Fabric のワークスペースのロールでデータ漏洩を防ぐポイントを3つ紹介
- ワークスペースのロール(管理者・メンバー・共同作成者・閲覧者)、OneLake セキュリティの行・列制限、SQL 分析エンドポイントのモード
- 共同作成者は CONTROL 権限を持ち、SQL でデータを丸ごと管理できるが、OneLake セキュリティの制限は効かない
@19Cyndaquil99 /
- SAML認証ではIdPが認証結果を発行し、ブラウザ経由でSPに届ける
- IdPの署名検証とAssertionのIssuer、Audience、Recipientの一致確認が必要
- SPはResponseのDestinationとACS URLが一致しているか確認する
@平木 佳介 /
- Inspector AMI スキャンは CVE を、GuardDuty Malware Protection はマルウェアを検出する
- Inspector は OS・パッケージの脆弱性をスキャン、GuardDuty はファイルに含まれるマルウェアを検査
- Inspector の継続スキャンは AWS Backup の AMI を対象外にするため復旧時はオンデマンドスキャンを使う

 最終更新 2026/11/16 11:31