#セキュリティ
@GamiSan /
- REAというMCPツールがリバースエンジニアリングをAIエージェントと連携して行えるようになった
- MCPサーバーとCLIでAIエージェントと解析ツールをつなぎ、ネイティブバイナリやJavaScriptアプリなどに対応
- 解析結果はAIエージェントに送られるため、機密情報がモデル提供者に渡る可能性があることに注意が必要
@seamoooooo /
- New RelicのSecurity RX Agentがパブリックプレビューで、脆弱性の修正をAIが自動で行う
- Security RXが見つけた脆弱性をAIが分析し、GitHub Issueを作成。そのIssueからClaudeがPull Requestを作成
- 利用にはNew RelicアカウントIDが必要で、GitHubのPATとClaudeの設定が必要
@nemui_zzz /
- PHPの重大な脆弱性が公開され、一部のサービスで予防的なメンテナンスが行われた
- CVE-2026-109618とCVE-2026-109619の2件の脆弱性で、メモリ不足時の処理に問題がある
- 自社サイトがPHPで動いていれば、制作会社やサーバー会社に修正状況を確認する必要がある
@Lucas Ropek /
- 1PasswordがAIエージェントにパスワードを知られずにログインさせる新機能をリリースした
- デジタルキーによる認証とユーザーの直接確認で、エージェントに資格情報を渡さずにログインを実行する。対応エージェントにはClaude DuetやChatGPT Workなどがある
- ユーザーがエージェントにパスワードを直接渡さずに信頼できる方法でタスクを委譲できるが、銀行はエージェントの活動がユーザーの依頼かどうか判別できない問題がある
@Zack Whittaker /
- 中国のハッカーがIT大手ConnectWiseの侵害後に数千社をスパイした
- クラウドバックアップサービスの資格情報を盗んでMicrosoft環境に侵入し、AIエージェントで3000回/分のログイン試行をした
- セキュリティ対策が弱い企業は特にリスクが高く、マルチファクターアクセス認証が必須
@nexryai /
- SELinuxのTypeとAttributeの関係を調査し、/var/composeディレクトリのアクセス制限を強化した
- ディレクトリにcompose_data_tというTypeを設定し、files_unconfined_typeというAttributeを持つプロセスがアクセス可能にした
- SELinuxのポリシーをカスタマイズする際は、TypeとAttributeの多対多の関係を理解することが重要
@yuiseki /
- Claude Codeに特定の問いかけを伝えることでセキュリティチェックを自動化する方法が紹介されている
- 認証・認可・注入・濫用・露出の5分野で具体的なチェック項目をリスト化し、各処理の実装内容と検証方法を提示している
- セキュリティチェックの対象となる処理の実装内容と検証方法を明確にし、問題発見時の深刻度評価基準を示している
@Elu_72b /
- Dependabotのアラートとセキュリティアップデートを有効にしないと、脆弱性が見逃される
- Dependabot alertsは脆弱性を通知、security updatesは修正PRを作成、version updatesは定期的な更新を管理
- alertsとsecurity updatesを有効にしないと、既存の脆弱性が通知されず、修正PRが作成されない
@shinkai_ /
- PHPの重大な脆弱性が公開され、首相がXでパッチ適用を呼びかけた
- RCE(任意のコード実行)の2件の脆弱性、CVE-2026-109618とCVE-2026-109619、mod_phpが特に危険
- パッチ適用が難しい場合はウェブサイトの一時停止が有効で、経営層への説明がしやすくなる
@nishina /
- DESの鍵を総当たりで復元する実験をMacのDockerで行った
- DESの鍵の下位24ビットを試すと90秒、AES-128は1.2×10^20年かかる
- 古い暗号は数日で破れるため、AESなどの現代暗号を使うべき
@YN_net /
- L2スイッチにip default-gatewayが設定されていないのに外部ネットワークと通信できた
- Proxy ARPが有効な上位L3スイッチがARPリクエストに応答し、MACアドレスを返した
- L2スイッチが外部宛先をARPした挙動は機種依存で、設定しないと予期せぬ通信経路になる可能性がある
@superdora-cloud /
- Node.jsに10件の脆弱性が修正されたセキュリティリリースが公開された
- Brotliデコーダーの境界外書き込み(CVE-2026-111497)とTLS証明書のホスト名検証問題(CVE-2026-105483、CVE-2026-106069)が含まれる
- 25と20以下の系列は修正版がなく、22・24・26への移行が必要で、Brotliの脆弱性は公開PoCがあるため早めの更新が推奨される
@Hiroto Tate /
- NODE_OPTIONS=--use-system-caを設定するとClaudeがAWS Bedrockに接続できなくなる
- NODE_OPTIONSはNode.jsでは証明書を加算するが、Claudeは証明書を置換する
- 修正されるまで~/.claude/settings.jsonにCLAUDE_CODE_CERT_STORE=bundled,systemを設定する
@takao-shimizu /
- PHP2Shellの脆弱性対策としてSysdig Secureの標準ルールとレスポンスアクションを活用する
- 侵入後のコマンド実行・リバースシェル・不正プログラム実行を標準ルールで検知、コンテナ強制終了で自動差し止め
- コンテナを強制終了することでメモリ汚染を初期化し、証拠キャプチャを併用して原因調査を可能にする
@赤帽エンジニアブログ /
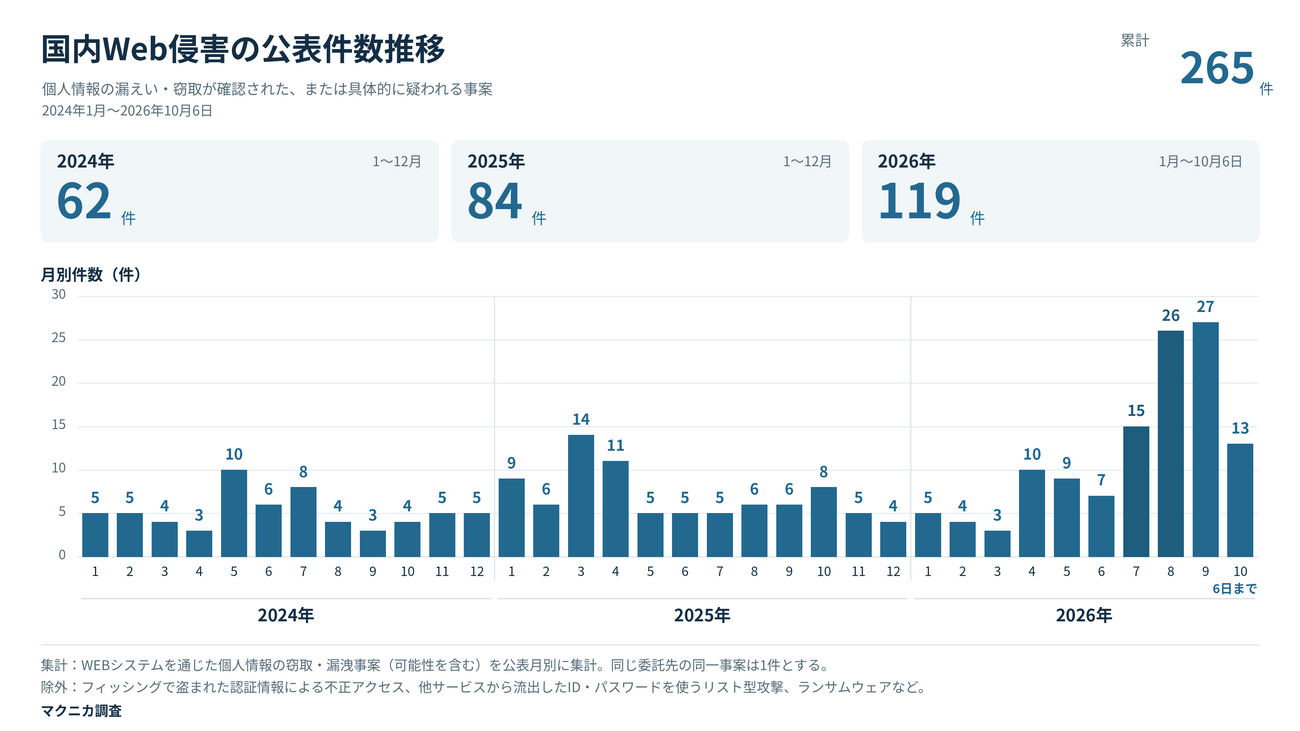
- 2026年10月のサイバー攻撃増加はAIによる言語の壁の解消と組織のセキュリティ対策の遅れが原因
- AIによる自然な日本語生成と攻撃自動化で攻撃量が増加、未修正の脆弱性やAPIゲートウェイの不備が要因
- APIゲートウェイで認証・レート制限・ログ記録を一元化し、組織全体のセキュリティポリシーを定義する必要がある
@anizozina /
- 脆弱性管理の仕組みを整え、検知から対応までを一貫して追えるようにした
- Amazon Inspector でコンテナと EC2 の検知、GitHub Issue で対応記録を管理、Notion で進捗集約
- 検知と対応の記録を Vanta に集約し、監査時の確認を容易にする
@tyamadadd /
- PHPの重大な脆弱性2件(CVE-2026-109618 / CVE-2026-109619)の修正版が公開された
- メモリ不足時の不正コード実行(OOM corruption)と、古いグローバル状態の参照(stale global state)が原因。PHP公式とLinuxディストリビューションが対応済み
- PHP8.2以降の修正版を適用する際、サポート終了版はバックポートで対応する必要があり、KUSANAGIは独自パッケージで更新が必要
@katsu /
- Next.jsの脆弱性がGitHub Advisory Databaseに掲載されずDependabotが反応しなかった
- メンテナが公表した脆弱性はGitHubレビューを経てDBに掲載されるが、レビューに最大72時間かかる。GHSA IDで直接確認する必要がある
- DependabotはGitHubレビュー後の脆弱性のみ対応するため、公表直後はalertやPRが来ない可能性がある
@ddd /
- Devinに原因未特定の問い合わせが発生する理由は、DBデータを見られないこと
- 種類は顧客のデータの状態が20%、決め手はDBが29%、外部サービスの状態が17%
- DBを見られるようにすれば、バグ以外の問い合わせの73%が原因特定可能になるが、個人情報保護のための仕組みが必要
@___nix___ /
- Laravel 11 以下でも token guard 認証バイパスの脆弱性が存在する可能性がある
- token guard の user() と validate() で is_string のチェックが追加されたが、11.56.1 以前はチェックが無かった
- 10 系以下は修正が確認できず、認証の入力値が文字列であることをアプリ側で確認する必要がある

 最終更新 2026/11/16 12:01