Scraps 最終更新 2026/10/03 12:40

#クラウド

@nogataka /

備忘録:今さらNext.jsの全体像を整理する。App Router・RSC・Server Actions・キャッシュがどう噛み合うのか(Next.js 16 / React 19)

  • Next.js 16ではApp Router、Server Components、Server Actions、キャッシュが連携してWebアプリケーションを構築する
  • Server Componentsでデータ取得、Client Componentsでブラウザ状態管理、Server Actionsでデータ更新、キャッシュ機構でデータ再検証
  • Server ActionsとRoute Handlersは用途が異なるため、画面専用処理とHTTPインターフェースで使い分けること

@uhyo /

React 19.3 browser() APIの使いみち~FUNSTACK Routerの場合~

  • React 19.3のbrowser() APIをFUNSTACK Routerで利用してpathless SSRのOutlet挙動を改善した
  • browser()はSSR時にサスペンドを強制し、SuspenseのフォールバックUIを表示する。OutletをSuspenseで囲む必要がある
  • SSR時にOutletの中身が決定できない場合、SuspenseのフォールバックUIを表示することでハイドレーションミスマッチを防げる

@bonyan /

DWHとは?分析基盤の全体像を理解する ~Snowflake・dbt・Power BIで実現するモダンDWH~(第1回)

  • DWHは分析に必要なデータを集約・蓄積する基盤で、ETL/ELTとBIツールと連携する
  • ETLはデータ加工後に取り込み、ELTはデータをDWHに取り込んでから加工する。Snowflakeとdbtを組み合わせてDWH構築する
  • DWH設計ではデータ品質と統一された集計ルールが重要で、複数システムのデータを統合する際の課題を解決する

@chaochire /

LambdaでAmazon Bedrockに任意のトークン上限を設定してみた【80%で通知・上限到達でリクエスト拒否】

  • AWS LambdaとDynamoDBを用いてAmazon Bedrockのトークン使用量を制限する仕組みを構築
  • トークン使用量をDynamoDBに記録し、CloudWatchとSNSで通知、Lambdaでリクエストを制御
  • トークン上限に達した場合にBedrockへのリクエストを停止し、SNSで通知する仕組みを実装する際、同時実行時の制御が必要な点に注意する

@寺田昇平 | AI Digital Community代表理事, AI Portalize CEO /

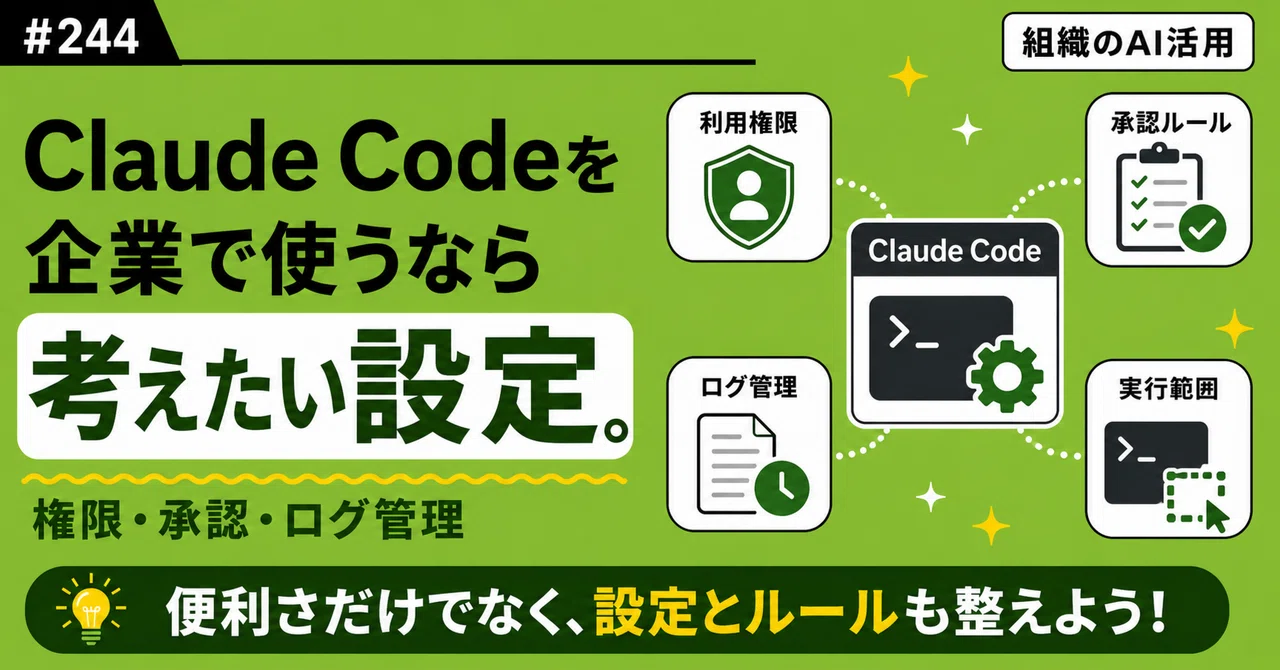
【組織のAI活用#244】Claude Codeを企業で使うなら考えたい設定。CLAUDE.mdを中心に、どこまで規制を引くかを決める

  • Claude Codeを企業で使う際の設定として、CLAUDE.mdの作成とフォルダの管理を推奨
  • 作業用フォルダにCLAUDE.mdを作成し、日本語でのやり取りや変更前の説明をルールに設定、削除コマンドのブロックも可能
  • CLAUDE.mdは安全な運用のための基本ルールを定め、絶対に避けたい操作は設定でブロックする

@kasumi_sato /

【JavaScript】HTML5 Canvas API応用編!画像処理・アニメーション・インタラクションまで徹底解説

  • Canvas APIで画像処理・アニメーション・インタラクションを実装する方法が解説されている
  • 画像の読み込みと描画、ピクセルデータの操作、requestAnimationFrameを使ったアニメーション、マウス・キーボードイベントの処理
  • 画像の読み込みはonloadでタイミングを制御し、ピクセル操作はgetImageDataとputImageDataを使うことで画像加工が可能になる

@いじわる魔女の猫|本のある暮らし /

discordサーバー作成で設定したこと(主にセキュリティと音楽bot)の備忘録

  • Discordサーバーでセキュリティ対策と音楽botの設定を実施した
  • 管理者権限の厳格な設定とWick・CrowBotの導入、Lofi RadioからJockie Musicへの音楽bot変更
  • 外部アプリ使用禁止とeveryoneロールの権限制限、音量調整機能の有無が音楽bot選定のポイントになった

@NT_seki /

【AWS入門】Route 53・CloudFront・WAF・CLI・SDKをハンズオンで学んでみた

  • Route53でドメインを取得し、CloudFrontでキャッシュを設定、WAFでアクセス制御を実施
  • Aレコードのエイリアス設定とフェイルオーバー、CloudFrontのキャッシュポリシーとビヘイビア、WAFのIPセットによるアクセスブロック
  • IAMアクセスキーの長期的な保管はセキュリティリスクとなるため、次回はIAMロールの利用を検討すべき

@y-kojima-next /

【AWS入門】NAT Gatewayとは何か ─ S3への通信で気づいたVPCエンドポイントの必要性

  • NAT GatewayはプライベートサブネットのEC2がインターネットに通信するためのサービスで、送信元IPを変換して中継する
  • NAT Gatewayはパブリックサブネットに配置し、送信元IPを書き換えて外部に送信、VPCエンドポイントはS3通信をインターネット経由から直接接続に変更する
  • NAT Gatewayは存在するだけで課金されるため、不要な場合は削除し、S3通信にはゲートウェイ型VPCエンドポイントを使うとコスト削減できる

@tkonishi /

オブジェクト・ストレージのIPv6対応エンドポイントを使ってみる。

  • オブジェクト・ストレージにIPv6対応エンドポイントが追加された
  • デュアルスタックエンドポイントと通常エンドポイントの2種類が利用可能、IPv6アドレスを持つインスタンスが必要
  • IPv4とIPv6が混在する環境でもオブジェクトストレージにアクセスできるが、IPv4通信を遮断するとIPv6経由で動作確認が必要

@ssakita /

「設定は開放、でも本当に届くの?」をSecurity Hub Network Scanningで5パターン検証してみた

  • AWS Security HubのNetwork Scanningでネットワーク設定の実際の到達性を検証した
  • コントロールプレーン分析と実際のTCP接続によるスキャンを比較し、非標準ポートは対象外だった
  • 自動割り当てIPでは結果が得られずEIPを付与する必要があり、非標準ポートはスキャン対象外であることを確認した

@itbibouroku /

「Microsoft 365はバックアップしてくれている」は誤解。標準機能の限界とMicrosoft 365バックアップを整理してみた

  • Microsoft 365の標準機能ではデータ復元が不十分で、別途バックアップが必要
  • 標準機能はコンプライアンス向け、Microsoft 365バックアップは迅速復元向け、スナップショット頻度10分、保持期間1年
  • 管理者権限とAzureサブスクリプションが必要で、試用版では使えないこととコストが月額0.15ドル/GBであること

@tasekino /

【RFC 10008】新HTTPメソッド QUERY 入門 — GETのかゆいところに手が届く / FastAPIで動くのか実際に試した

  • QUERYメソッドはGETの性質を保ちつつリクエストボディを送れる新HTTPメソッド
  • GETのsafe・idempotent・cacheable性質とPOSTのボディ送信を組み合わせ、RFC 10008で標準化
  • FastAPIでは@app.api_routeで実装可能だがOpenAPIスキーマのrequestBody出力がなく、キャッシュは自前実装が必要