@tkonishi / 41日前 オブジェクト・ストレージのIPv6対応エンドポイントを使ってみる。 オブジェクト・ストレージにIPv6対応エンドポイントが追加されたデュアルスタックエンドポイントと通常エンドポイントの2種類が利用可能、IPv6アドレスを持つインスタンスが必要IPv4とIPv6が混在する環境でもオブジェクトストレージにアクセスできるが、IPv4通信を遮断するとIPv6経由で動作確認が必要 #クラウド#インフラ#DevOps・CI/CD
@ryoji9702 / 42日前 プロンプトインジェクションの「その後」を設計する — エージェントフレームワークの信頼境界 エージェントフレームワークの信頼境界を設計するための4つのチェックポイントが提示された永続化されるデータの復元時のコード実行リスク、コード生成→実行の経路、開発用エンドポイントの到達性、パーサに食わせるデータの検証復元時にオブジェクトの型やコールバックを外部データに決めさせないことで、時間差攻撃を防げる #AIエージェント#セキュリティ#インフラ
@itbibouroku / 42日前 「Microsoft 365はバックアップしてくれている」は誤解。標準機能の限界とMicrosoft 365バックアップを整理してみた Microsoft 365の標準機能ではデータ復元が不十分で、別途バックアップが必要標準機能はコンプライアンス向け、Microsoft 365バックアップは迅速復元向け、スナップショット頻度10分、保持期間1年管理者権限とAzureサブスクリプションが必要で、試用版では使えないこととコストが月額0.15ドル/GBであること #クラウド#バックエンド#インフラ
@I635230 / 43日前 Claude Coworkの定期タスクが4回止まった。原因は全部承認の設定だった話 Claude Coworkの定期タスクが承認待ちで止まる問題を解決した事前承認されていないツールを呼び続けると承認待ちになる、承認モードはタスク編集画面で設定する承認モードを自動承認に設定する際はタスク編集画面で行い、チャット入力欄の設定はセッション限りのため効かない #クラウド#DevOps・CI/CD#インフラ
@Yasuhito Morimoto / 43日前 国内AIエージェント動向(2026/8/19号) 国内AIエージェントが企業データや業務システムに接続し、検索・分析・提案・転記・エスカレーションを実行する段階へ進んでいるMCPサーバーでERPや研究者DBをAIへ開放し、レトリバやFLOWTASによるセキュリティ・監視基盤が拡充されているAIエージェントの本番利用では権限制御、情報漏えい、プロンプトインジェクションへの対策が重要で、人による承認や監査ログが必須となる #AIエージェント#機械学習#インフラ
@fjktkm / 43日前 世界最大?Google Fonts 全部入りフォントを作ってみた Google Fontsの3,793個のフォントを1つのTTCファイルにまとめたfontToolsでTTC生成、HarfBuzzのサブセット機能でサイズ削減、Name ID 3の補完TTCファイルサイズが2GiB制限に近いのでGoogle Fontsの追加に注意 #バックエンド#クラウド#インフラ
@shirok / 44日前 Oracle AI Database Private Agent Factory を構築してみてみた Oracle AI Database Private Agent FactoryはLLM、Database、APIを組み合わせたノーコードAIエージェント構築プラットフォームOpen Agent Specificationによるフレームワーク間互換性、Air-Gapped Deployment、Oracle AI Databaseとのネイティブ統合PAF Repositoryと業務データを分離し、Instance PrincipalでOCI Generative AIに接続する際の権限設定が重要 #AIエージェント#クラウド#インフラ
@maskot1977 / 44日前 「外国人だから厳しくする」のではない ― 外免切替から考える安全と人的資本の国家OS : システム設計視点の行動経済学 (18) 「外国人だから厳しくする」のではない ― 外免切替から考える安全と人的資本の国家OS外免切替の制度設計、安全基準の確認、能力と責任に基づく評価外国人の運転資格審査を厳格化し、安全基準を満たすことが重要 #AIエージェント#機械学習#インフラ
@Miccell(ミクセル) / 人生を楽しむ仕組みを作る / 44日前 Origin、始動。GitHubを揺さぶる「AIエージェント時代のコード置き場」 CursorがAIエージェント向けのコードホスティングサービスOriginを公開したAIエージェントの高頻度コミットに対応する自動マージと監査証跡記録、GitHub同期機能有料プランはデフォルトでONになるが、データ取り扱いの規約は未公開で移行ツールも不明確な点がある #AIエージェント#クラウド#インフラ
@さっく / 44日前 設定1つでDatabricksの課金を半分にした話 DatabricksのサーバレスSQLウェアハウスの課金を半分にした設定変更を実施auto-stopをGUIの5分からAPIで1分に変更、クエリ処理時間とアイドル時間の比率が課金に影響APIで1分設定可能だがUIでは選べず、チーム運用ではIaCで値を固定する必要がある #クラウド#インフラ#DevOps・CI/CD
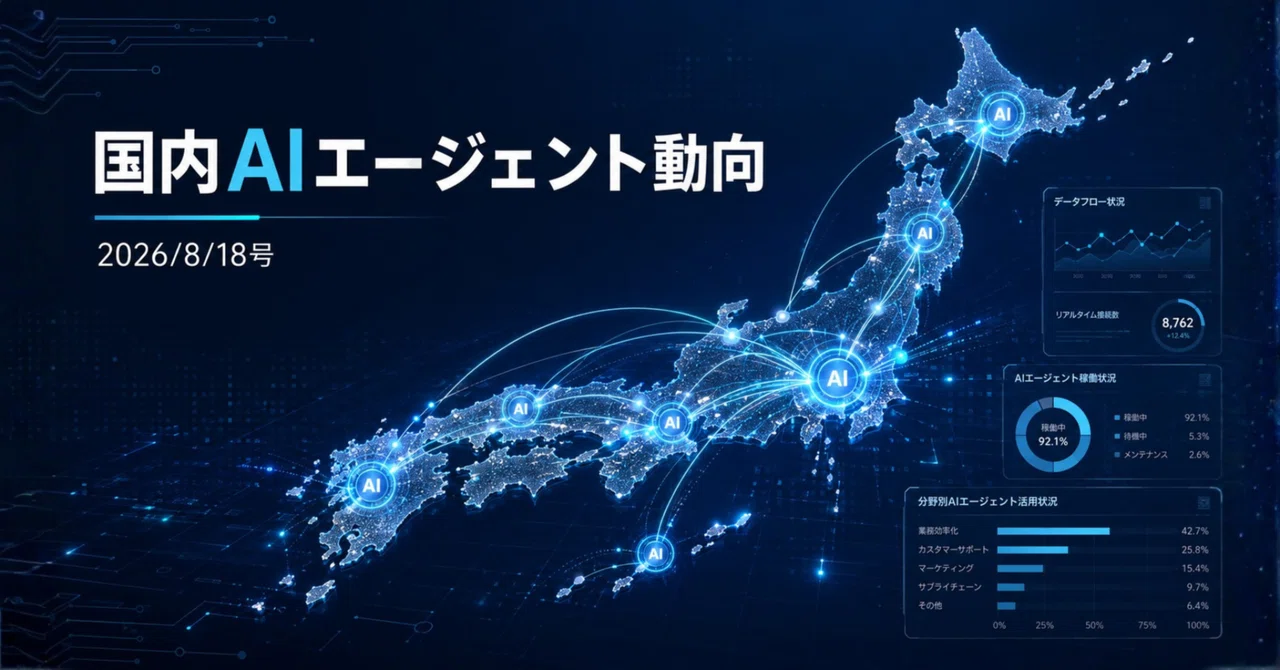
@Yasuhito Morimoto / 44日前 国内AIエージェント動向(2026/8/18号) 国内AIエージェントが「複数工程を実行し、企業が統制するAI」へ進化MuleSoft Agent Fabricでエージェント統制、VLOOMでボイスエージェント、HACHで常駐型AI、クローズドAIエージェントで閉域運用、Kao-MIKOMILで需要計画支援、Contract Oneで契約レビュー、RobotERPツバイソでヘッドレスERP、JAPAN AIでメディア運営、スパイスファクトリーで開発支援、アウラムで銀行API操作企業が統制するAIの実装には、人の承認、監査ログ、切り戻し、誤実行時の停止・復旧が必須となる。 #AIエージェント#クラウド#インフラ
@R-You / 44日前 「過去の行動」を加味したAgentCore Temporal Policyはセッション分ければ突破できる? AgentCore Temporal Policyの累積制限はセッションを分けるとすり抜け可能セッション単位で評価される、session IDの発行を信頼できるバックエンドで管理するセッション分けで制限を回避できるため、session IDの管理をバックエンドで行う必要がある #AIエージェント#クラウド#インフラ
@s4ichi / 44日前 DMARC 集計レポートを Claude Code で分解して p=reject に到達するまで DMARCレポートを分析し、p=rejectポリシーへの移行を完了したfailメールの分類に人間とClaude Codeを活用、DKIMとSPFの認証結果を比較正規メールの認証不備や転送による破壊を分類し、既知パターンを蓄積して運用を効率化した #クラウド#インフラ#セキュリティ
@HERUESTA / 45日前 Webアプリエンジニアがゲーム用にEC2インスタンスを立ててみた AWS EC2で7 Days to Dieのサーバーを構築し、Discord連携で起動停止を実現したTerraformでインフラ管理、LambdaとEventBridge Schedulerで操作性と自動停止を実現、systemdでゲームサーバーの自動更新を設定EC2の起動時にSteamCMDでゲームを自動更新し、Discord認証で誰でも操作可能にした #クラウド#インフラ#DevOps・CI/CD
@ぽこひで / 45日前 RDS Proxyを導入して、数ヶ月で撤去した話 RDS Proxyを導入したが、Prismaが生成する16KB超のSQLテキストによりセッションピン留めが発生し、数ヶ月で撤去した16KB制限はAWS全エンジン共通で設定では回避不可、Prisma7で接続プールがアプリ側に移行した16KB超のSQLテキストがピン留めの主因で、RDS Proxyのコストと障害リスクが運用上問題になったため撤去した。 #クラウド#データベース#インフラ

 最終更新 2026/10/02 08:40