いまこそAPIセキュリティを見直すとき!
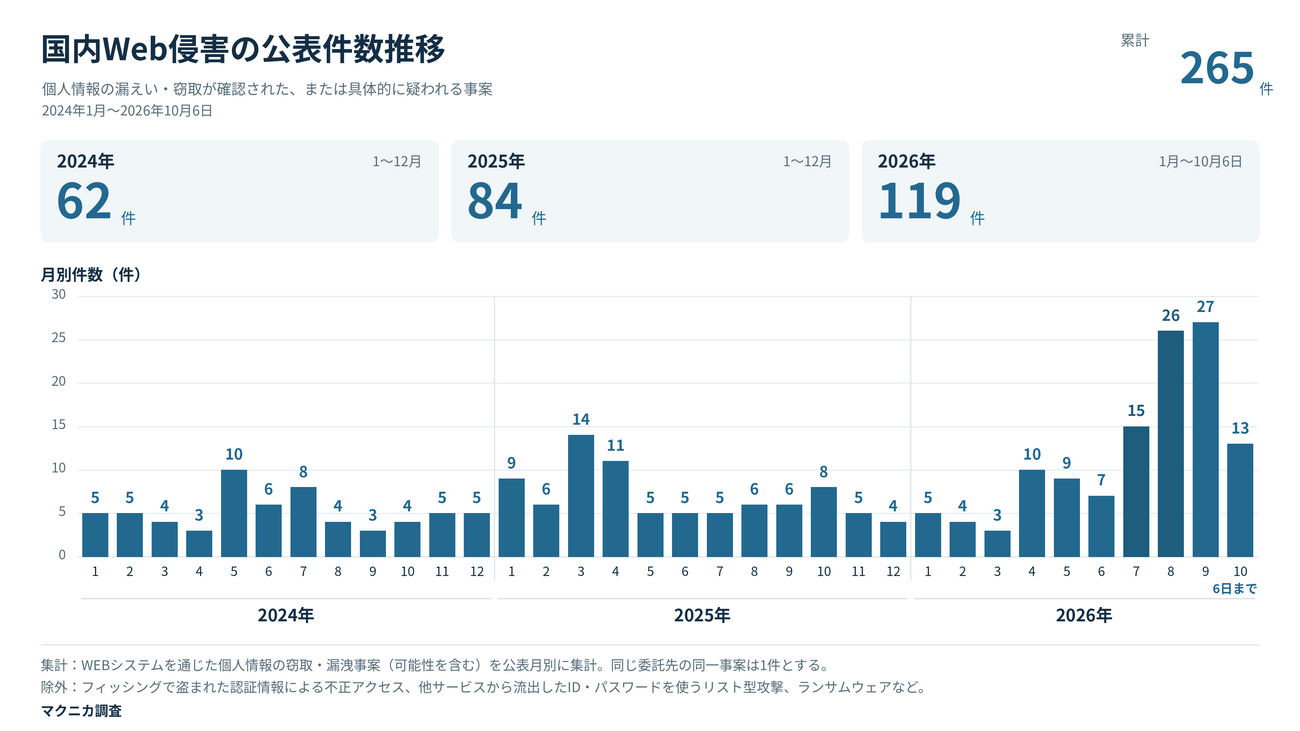
- 2026年10月のサイバー攻撃増加はAIによる言語の壁の解消と組織のセキュリティ対策の遅れが原因
- AIによる自然な日本語生成と攻撃自動化で攻撃量が増加、未修正の脆弱性やAPIゲートウェイの不備が要因
- APIゲートウェイで認証・レート制限・ログ記録を一元化し、組織全体のセキュリティポリシーを定義する必要がある
いまこそAPIセキュリティを見直すとき! - 赤帽エンジニアブログ
 最終更新 2026/10/30 10:32