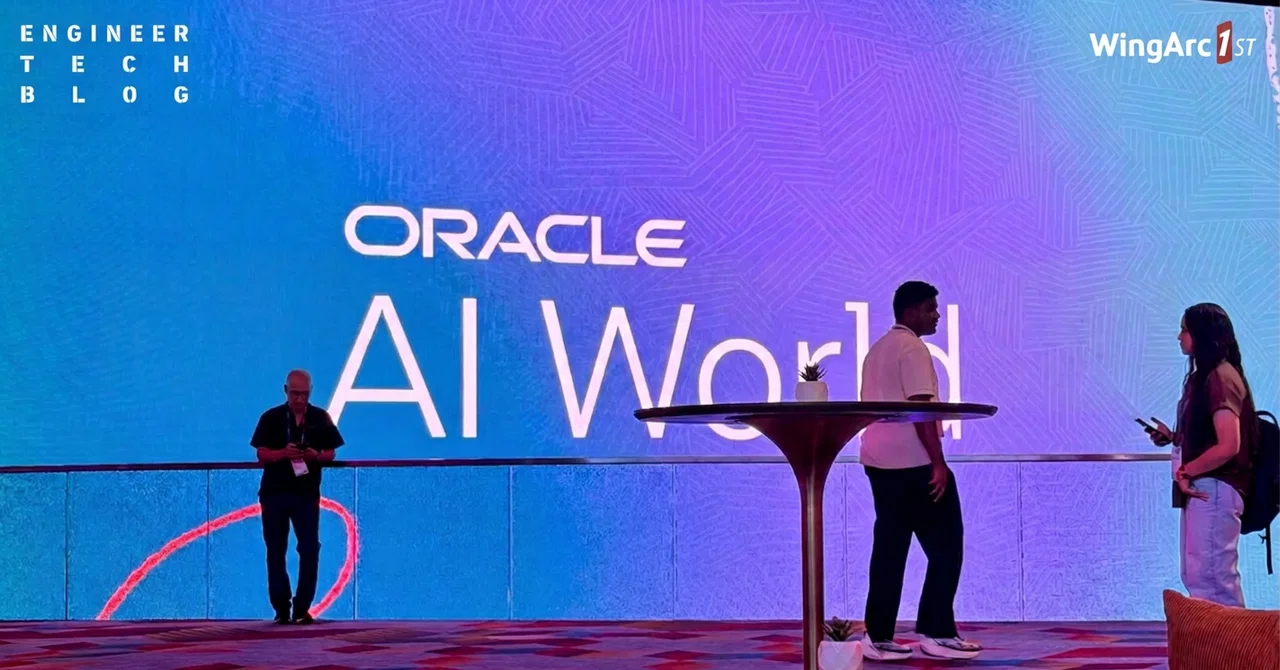
@ENGINEER TECH BLOG / 6日前 Oracle AI World 2026 参加レポート ~AIエージェントの「任せ方」と信頼性を考える~ Oracle AI World 2026でAIエージェントを小さな役割に分ける設計が紹介されたDeep Trust AI ArchitectureとAPEXlangによる制限設計、業務ルールをDB制約として定義する方法分割したエージェントの保守には変更時のテスト範囲と知識更新の責任分担が重要 #AIエージェント#機械学習#クラウド
@eggc / 6日前 AIでテストカバレッジを23%から84%に引き上げた方法 テストカバレッジを23%から84%に引き上げるために、AIを活用したテストコード生成とプロンプトの最適化を行ったAIエージェントにテストコードを生成させ、プロンプトに権限情報やモックの制限を記載し、カバレッジを85%以上に保つプロセスを自動化したテストコードの品質を確保するため、grepによる検索で不要なテストケースを確認し、手動レビューとプロンプトの改善を継続する必要がある #AIエージェント#テスト#DevOps・CI/CD
@ik-fib / 6日前 GitHub rulesetのON/OFFで「マージ禁止期間」を作る GitHubのrulesetを使ってdevelopブランチへのマージを一時的に禁止する仕組みを導入rulesetのenforcementをactive/disabledに切り替えてマージを制御、Restrict updatesルールでブランチ更新を禁止凍結中にマージしたい場合は管理者権限でバイパス可能、auto-merge設定は解除時に自動マージを防ぐ対応が必要 #クラウド#インフラ#DevOps・CI/CD
@watany / 6日前 退屈なCoding AgentはMuseにやらせよう Museにコードを書かせる機能とコーディングエージェントを組み合わせて使う方法が紹介されているMuse Spark 1.3でコードが書け、Pi Coding AgentとOpenAIのプランを組み合わせて運用するMuseのVMは無料で使えるが定期的に再起動するため、ミドルウェアの永続化を事前に設定する必要がある #AIエージェント#バイブコーディング#OSS
@muranakaaa / 6日前 LambdaをGoで書くときのerror・panic・log.Fatalとの向き合い方 Lambdaのハンドラでエラー処理をする際、errorを返す、panicする、log.Fatalするの3つの方法があるerrorはJSONログが出力されプロセスが残りdeferが実行される、panicはスタックトレースが付くがプロセスが終了する、log.Fatalはログが出ずプロセスが終了するdeferで解放する処理がある場合はlog.Fatalを使わずerrorを返すのが良い #バックエンド#クラウド#DevOps・CI/CD
@koshiro_esaki / 6日前 個人情報流出ニュースが怖いので、パスワード対策をガチで見直してみた パスワードの使い回しをやめ、長くて異なるパスワードを全サービスに設定するパスワードリスト攻撃対策として使い回しをやめ、12文字以上のパスフレーズを推奨、NISTの定期変更非推奨を反映パスワードマネージャーで管理し、メモ帳に平文保存は危険、自動入力機能でフィッシングを防ぐ #セキュリティ#DevOps・CI/CD#クラウド
@HERP TechHub / 6日前 エンジニアが採用活動の当事者になる HERPではエンジニアが採用活動に積極的に関与する取り組みを進めている選考プロセスの統一とリファラルの定義見直し、発信活動の目標設定、評価基準への追加が主な取り組みエンジニアの採用関与を評価に組み込むことで組織全体の意思決定力向上を目指す #採用#チーム開発#キャリア
@ennagara128 / 6日前 new URLでAPIのパスが消える理由:末尾と先頭のスラッシュをNode.jsで比較実測 new URLでAPIのパスが消える現象が確認された末尾のスラッシュの有無と先頭のスラッシュでURLの解決が変わる、基準URLの最後の部分を置き換える仕組み渡す値の先頭に/をつけるとサイトルートからの参照になるため、意図したパスにならない可能性がある #フロントエンド#バックエンド#クラウド
@【PRONI】テックブログ / 6日前 脆弱性ニュースの「自社への影響」を毎朝Claudeで一次判定する仕組みを構築 自社のリポジトリで使われているか・攻撃が成り立つかをClaude Sonnet 5.5で毎朝自動判定する仕組みを構築Dependabot alertとDockerfileのランタイム版の棚卸しで影響を判定し、緊急度はKEV・EPSS・CVSSで機械計算ClaudeにIssue作成権限を渡さず、.gitを消してトークン漏洩を防ぐことで無人運用を実現 #AIエージェント#DevOps・CI/CD#セキュリティ
@赤帽エンジニアブログ / 6日前 オープンソースの脆弱性を放置させない—Red Hatが担うCVE採番機関の最後の砦「CNA-LR」の使命と、OSS修復サービス「Lightwell」の挑戦 Red HatがCNA-LRとしてオープンソースの脆弱性を採番し、Lightwellで修正パッチを提供するCNA-LRはCVE-IDを発行し、Lightwellはバックポートや修正パッチを提供する依存ライブラリにCVEが割り当てられないとスキャナーで検知できないため、CNA-LRの活用が必須 #OSS#セキュリティ#インフラ
@成瀬貴彦 / 6日前 Weekly AWS アップデート情報 - 2026年11月9日 Amazon Inspector が EC2 AMI の脆弱性スキャンをサポート、Redshift が 1,600万バイトの文字列をサポートAMI スキャン、SUPER データ型の拡張、OpenTelemetry トレースのサポートAMI スキャンでインスタンス起動前のセキュリティ確認が可能、Redshift の大容量文字列処理で複雑なデータ取り込みが容易 #クラウド#インフラ#セキュリティ
@Daisuke Matsuo / 6日前 Entra IDのセキュリティグループにメンバーを追加するスクリプトを作ってみた セキュリティグループにメンバーを一括で追加するPowerShellスクリプトを公開Microsoft Graph PowerShell moduleとCSVファイルを用いてグループにユーザーを追加、動的グループやオンプレ同期グループには対応していないスクリプト実行前にモジュールのバージョン確認と、対象グループが動的グループでないことを確認する必要がある #バックエンド#クラウド#DevOps・CI/CD
@yukegineer / 6日前 AIに書かせる時代だからこそ、コード1行を読む AIにコードを書かせる時代でも、1行ずつコードを読むことが重要だと説明しているコードの意味を理解するためには、変数の比較順序や処理の流れを1行ずつ確認する必要があるAIが書いたコードでも、1行読み飛ばすと意図した動作とずれが生じる可能性がある #バイブコーディング#バックエンド#アーキテクチャ
@meursyphus / 6日前 AIが書いたテストでは変異の半分を検出できなかった AIが生成したテストでは変異の半分を検出できなかったミューテーションテストで550個の変異体を検証、49.6%が検出されなかった、ソース文字列を調べるテストが62個あったテストが通っても動作が正しいとは限らず、境界値や未検証の分岐を確認するテストが不足していた #生成AI・LLM#テスト#アーキテクチャ
@渡邉 愛子 / 6日前 Weekly Google Cloud アップデート情報 - 2026年11月10日 Gemini Notebook EnterpriseのUIデザインと機能が刷新され、複数の新機能が一般提供されたUIデザインの刷新、音声概要の言語選択、インフォグラフィックのスタイル選択、ノートブック要約のカスタマイズ、Fast Researchの変更UIデザインの変更によりユーザーインターフェースが統一され、音声出力の言語選択で多言語対応が可能になった #生成AI・LLM#AIエージェント#機械学習
@Atsushi Kadowaki / 6日前 NVIDIAの「長文コンテキスト不要」論文 NVIDIAが長文コンテキストを不要にする手法を発表し、AIエージェントのコストと遅延を削減コンテキストを圧縮して必要な情報のみをプロンプトに含め、検索ツールで余分な情報を取得圧縮したコンテキストでコストを最大8.8倍削減できるが、検索の往復で処理時間が増える #生成AI・LLM#AIエージェント#RAG
@Rikita Koshiba / 6日前 「漏洩された側」は何ができるのか? 相次ぐインシデントから考えるエンドユーザーの防衛策 情報漏洩のリスクを減らすためにエンドユーザーが取るべき具体的な防衛策が紹介されているパスワードの使い回しをやめること、多要素認証の導入、不要なアカウントの削除、個人情報の最小化が主な対策漏洩通知を受けた際はメール内のURLを開かず、公式サイトで情報を確認する #セキュリティ#バックエンド#フロントエンド
@nr-mito / 6日前 障害が起きてから動くのはもう終わりにしよう!New Relic「Advanced APM」で実現するプロアクティブ改善 New RelicのAdvanced APMでプロアクティブなパフォーマンス改善を実現Transaction 360でトランザクションの全コンポーネントを自動紐付け、Performance Risks Inboxでパフォーマンスリスクを早期検出分散トレーシングを有効化し、Advanced CCUの契約が必要で、Performance Risks Inboxの閾値はUIで変更可能 #クラウド#インフラ#DevOps・CI/CD
@suwa_nobu / 6日前 Claude Code を新しい Fable 5.2 に切り替えると速く安くなるのか。36回測ったら、Fable 5.1 より2割速く3割安く、費用は Opus 5.5 の1.6倍だった Claude Fable 5.2 は Fable 5.1 より2割速く3割安く、Opus 5.5 の1.6倍の費用だったFable 5.2 の出力は Fable 5.1 より1.32倍で、1秒あたりのトークンは105、Opus 5.5 の100万トークン単価は $4Fable 5.2 の費用は Opus 5.5 の1.6倍で、キャッシュ書き込みが1回の費用の6割を占めた #生成AI・LLM#AIエージェント#クラウド
@yukiblue63 / 6日前 Lambda Web Functions を試してわかった、得意なことと注意点 Lambda Web Functions は Express や Hono が動くが、同時実行数の制限が想定より厳しいmaxEnvironments 2 で 60 件のリクエストを送ると 429 になる、1環境の同時実行数は Lambda が動的に決めているデプロイ直後に急な負荷をかけると 429 が多く出るため、事前に負荷テストを実施すべき #クラウド#インフラ#DevOps・CI/CD
 最終更新 2026/11/16 12:50