#バックエンド
@mizu_ky /
- GitHubのPull Requestで戸惑った表示や操作を整理した
- baseの変更、Draftの状態、Outdatedの意味、コメントの送信方法
- PR作成時にbaseが正しいブランチになっているか確認し、Draft状態をOpenに変える
@文殻 /
- Hugoのビルドをjustで一括処理し、生成物の置き場で事故った
- justfileにrm -rf public、hugo、npx pagefindの3コマンドを登録、cdの影響を考慮した
- publicディレクトリを毎回消すため、元の原稿が残っていなかったら復元できない
@Ryuji Fujisawa /
- ピックルボールの試合映像にテニス解析を適用し、四隅を手動指定して俯瞰表示を補う処理を追加した
- テニス用のTrackNetとコート検出モデルを流用し、OpenCVの透視変換で四隅を指定して座標変換した
- 動画の解像度と四隅の座標が正しいことを検証する必要があり、手動設定は固定カメラに限る
@Tanaike /
- Google Apps ScriptをCloud Run Sandboxesと連携させ、PythonやBashを0.5秒以下で実行可能に
- gVisorによるサンドボックスでセキュリティを確保し、HTTP POSTでコードを送信して実行
- サンドボックス内で実行されるコードは環境変数やメタデータにアクセスできず、読み取り専用のファイルシステムで動作する
@shogo.yamada /
- Kotlin Multiplatformのデスクトップ版はAndroidエミュレータより12倍速くAIエージェントの操作が可能
- Compose MCPサーバーで0.1秒でツリー取得、UIAutomatorは1.95秒でツリー取得
- UIを飛ばすと1000倍速くなるが、現状ではデスクトップ版が最も効率的
@superdora-cloud /
- Node.jsに10件の脆弱性が修正されたセキュリティリリースが公開された
- Brotliデコーダーの境界外書き込み(CVE-2026-111497)とTLS証明書のホスト名検証問題(CVE-2026-105483、CVE-2026-106069)が含まれる
- 25と20以下の系列は修正版がなく、22・24・26への移行が必要で、Brotliの脆弱性は公開PoCがあるため早めの更新が推奨される
@スプーキーズ広報 /
- 巨大なGitリポジトリの肥大化対策として、過去のコミット履歴を保持しない方法を試した
- git clone --depth 1で最新コミットのみ取得し、git fetch --depth=1で差分を制限した
- 過去の履歴が必要な場合はgit fetch --unshallowで復元可能だが、ディスク使用量が増える
@Hiroto Tate /
- NODE_OPTIONS=--use-system-caを設定するとClaudeがAWS Bedrockに接続できなくなる
- NODE_OPTIONSはNode.jsでは証明書を加算するが、Claudeは証明書を置換する
- 修正されるまで~/.claude/settings.jsonにCLAUDE_CODE_CERT_STORE=bundled,systemを設定する
@threetenthree /
- SOPを業務知識基盤として構造化することで、業務の全体像を明確にする
- Purpose、Input、Process、Output、Decision、Exceptionなどの項目を明確にし、業務の構造を整理する
- 業務の構造を明確にすることで、オンボーディングや要件定義、AI活用の土台となる
@赤帽エンジニアブログ /
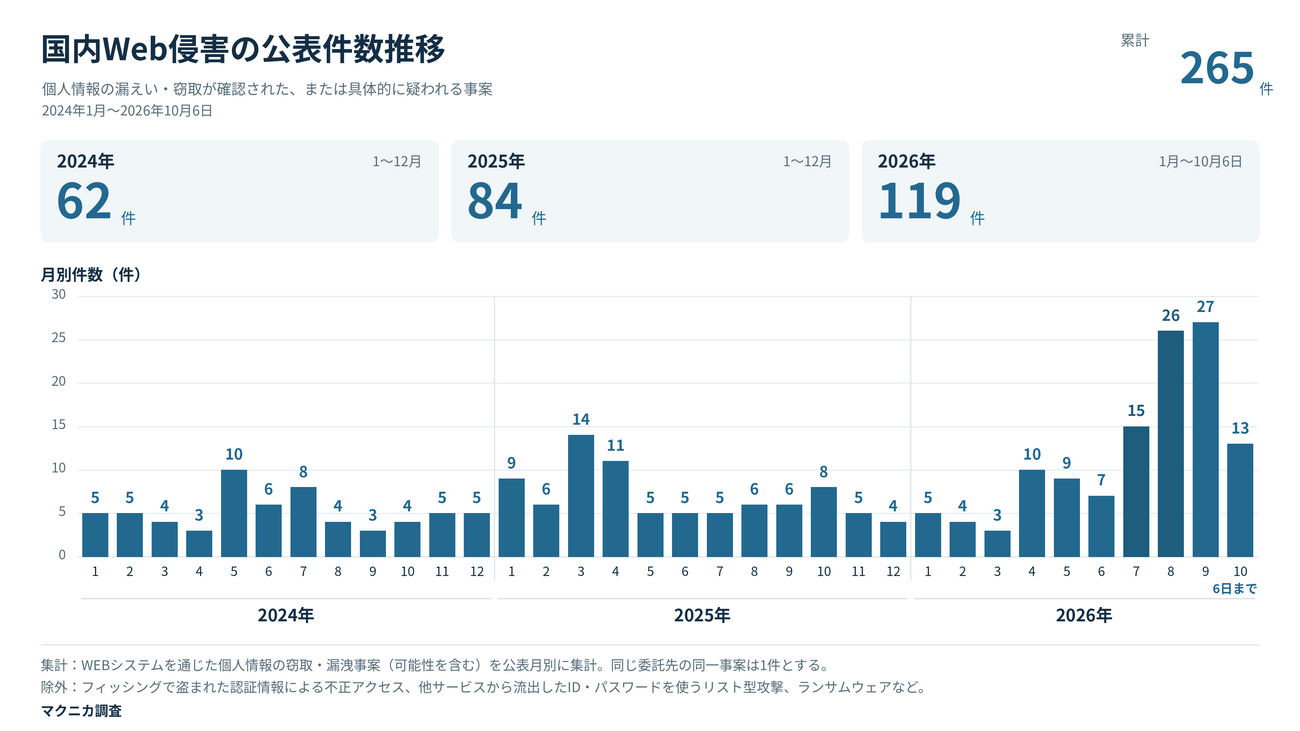
- 2026年10月のサイバー攻撃増加はAIによる言語の壁の解消と組織のセキュリティ対策の遅れが原因
- AIによる自然な日本語生成と攻撃自動化で攻撃量が増加、未修正の脆弱性やAPIゲートウェイの不備が要因
- APIゲートウェイで認証・レート制限・ログ記録を一元化し、組織全体のセキュリティポリシーを定義する必要がある
@しょーさん /
- ghq と fzf を組み合わせてリポジトリとワークツリーの移動を楽にした
- ghq でリポジトリを標準化し、fzf であいまい検索で移動先を選択する
- 同じリポジトリ名がある場合は所有者名を表示するようにカスタマイズする必要がある
@tyamadadd /
- PHPの重大な脆弱性2件(CVE-2026-109618 / CVE-2026-109619)の修正版が公開された
- メモリ不足時の不正コード実行(OOM corruption)と、古いグローバル状態の参照(stale global state)が原因。PHP公式とLinuxディストリビューションが対応済み
- PHP8.2以降の修正版を適用する際、サポート終了版はバックポートで対応する必要があり、KUSANAGIは独自パッケージで更新が必要
@jota9613 /
- AIに美容室5店舗の社長を演じてもらい顧客カルテ運用をコアドメインと分類した
- 顧客情報を記録する業務とその活用方法を区別し、シフト管理を支援ドメインに再分類
- 業務の価値を実現するための手段としてシステムを捉えることが重要
@ゴロードリヒ /
- PHPのドカ脆弱性はDynmapのPHPファイル群が使われていなかった
- Dynmapの標準設定ではJettyで地図配信、PHPファイルは外部Webサーバー用でログイン機能やデータベース保存時にのみ利用
- 外部WebサーバーでDynmapを配信している場合はPHPが動いていないか確認する必要がある
@またすけ /
- ブラウザの処理をサーバーに移行し、画面を閉じても処理が完了するようにした
- 画面がループを実行していたのをサーバーに移し、API呼び出しをサーバー内から行う。操作中のゲートと強制停止の処理を再構築
- 操作中のゲートをサーバー側で管理し、強制停止時に自動処理のログを除外する仕組みを導入した
@tinker42 /
- Pi 3B の HAOS 用サーバでメモリが常に75%以上使用中
- メモリ平均75%・最大83%、CPU使用率は14%以下、Pi 4 の3GB/4GB が候補
- メモリ不足が原因で HAOS が再起動している可能性あり、電源やアドオンの見直しが必要
@HIROKI KUROGI /
- 個人事業主はAppleの「組織」に登録できず、実名がApp Storeの販売元に表示される
- Appleは個人事業主を組織として受け入れず、実名が表示される。Google Playでは個人アカウントだと住所が公開される
- Appleの有料アプリ契約は2つの納税フォームを提出して初めて有効になる。Google Playの組織アカウントにはD-U-N-S番号が必要
@suwa_nobu /
- Claude Code 2.1.305で、20万トークン以上の会話を54分間放置すると自動で要約される機能が追加された
- idleCompaction と呼ばれる機能で、20万トークン以上の会話が54分間放置されると要約される。要約後の会話は約6,600トークンに圧縮される
- 会話を長時間放置すると、要約されるか閉じて再開するかで費用が大きく変わる。要約された場合の費用は閉じて再開した場合の約1割になる
@zunda /
- Package.resolved の originHash はルートの Package.swift の SHA-256 で、依存のバージョン選定を高速化するための目印
- originHash は Package.swift のファイル内容と依存の URL をつなげた SHA-256、SwiftPM は hash が一致すると依存解決を省く
- originHash を変更するときは実際に解決した結果と一緒に書き換えること、古い hash だけを変えると依存のバージョンが正しく選ばれない
@泡沫京水 /
- Claude Modは、Hookとは異なる機能でClaude Codeをカスタマイズできる
- Modはイベントハンドラで動作を変更し、コマンド追加や画面描画も可能、Hookはライフサイクルのイベントに介入する
- Modはサンドボックス化されていないため信頼できる作者のもののみ利用すること

 最終更新 2026/11/16 14:31