@sheep6box / 10日前 AIの返事を43秒から10秒にした工夫 MuseとM5Stack StopWatchで43秒の返事を10秒に短縮した工夫を公開返事を文ごとに分けて声にし、キャッシュと前回のファイルを削除して測定同じ文章で測るとキャッシュで速く見えるので新しい文章で測る #バックエンド#クラウド#DevOps・CI/CD
@Kou / 10日前 「コードを読まずにPRマージ?AIエージェント時代に品質を守る3つの技術」~【ai】今週の人気記事TOP5(2026/11/01) AIエージェント時代に品質を守るための3つの技術が紹介されている全行レビューの限界とリスク別の自動化、AIを活用した情報集約、CDKによるインフラコード化が挙げられているコードレビューを自動化する際はリスクに応じた対応が必要で、AIの出力精度に依存する点に注意すべき #AIエージェント#生成AI・LLM#DevOps・CI/CD
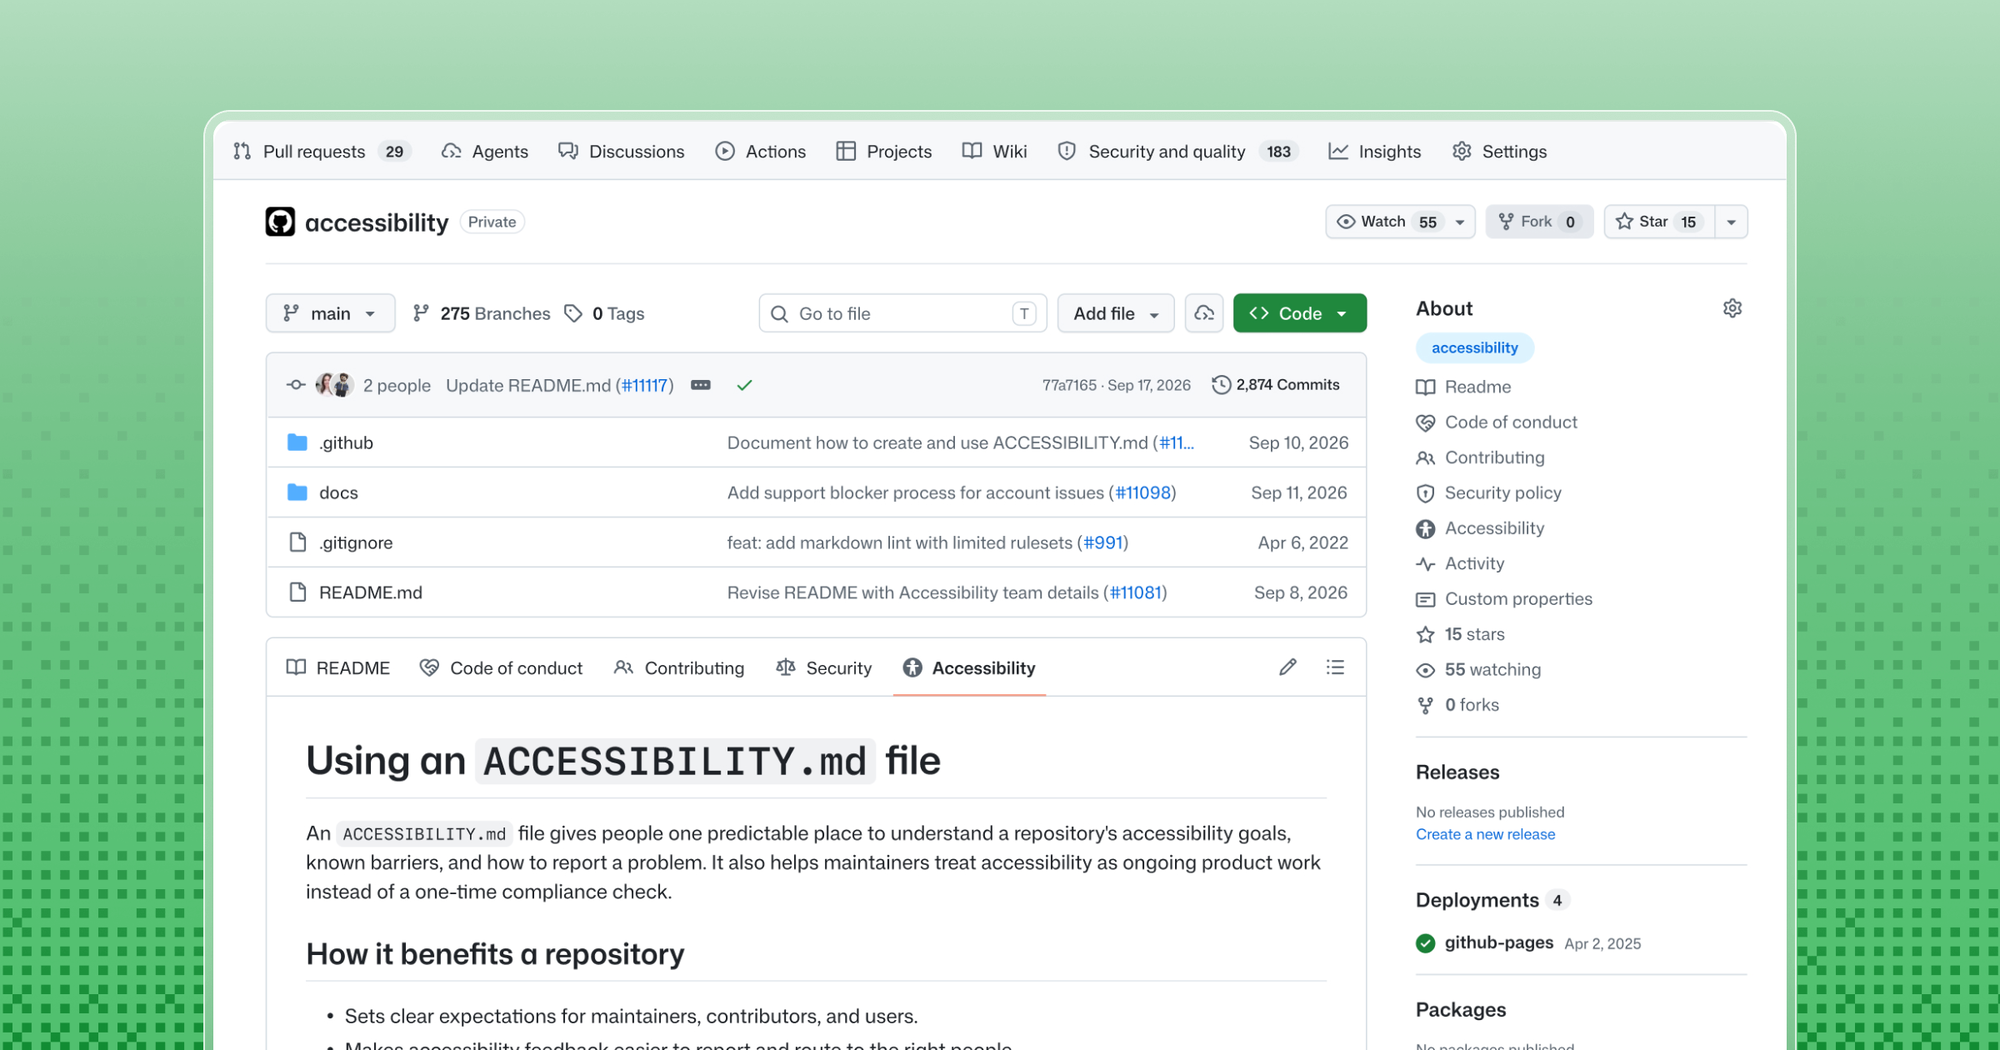
@Jan Maarten / 10日前 GitHubにアクセシビリティ文書のホームが登場 GitHubにアクセシビリティ文書のホームが登場したアクセシビリティステートメントの作成と管理が統一された、GitHubアクセシビリティスキャナーのプラグインが追加されたアクセシビリティステートメントの品質向上に貢献するツールが利用可能になった #OSS#DevOps・CI/CD#セキュリティ
@nakamurakis / 10日前 【C# / WPF】ボイラープレートコードを激減させる!CommunityToolkit.Mvvm 導入ガイド CommunityToolkit.Mvvmを導入することで、WPFのMVVMパターンで必要な定型コードを大幅に削減できるObservablePropertyでプロパティ変更通知を自動生成、RelayCommandでコマンド定義を簡略化し、partialクラスと属性を活用partialクラスとして宣言し、フィールドに属性を付与するだけで自動生成されるが、staticフィールドには対応していない #バックエンド#DevOps・CI/CD#アーキテクチャ
@サトー™ @sator_imaging / 10日前 .NET にも build.cs 欲しいんじゃーーー .NET に build.cs というビルド前処理ファイルを導入する方法が紹介されているbuild.cs を .csproj と同じフォルダーに置くとビルド前に自動実行、Rust の build.rs に似た仕組み、C# でファイル操作やダウンロードが可能Visual Studio では IntelliSense が効かないため VS Code を推奨、.csproj を変更する必要がある点に注意 #バックエンド#DevOps・CI/CD#アーキテクチャ
@ogura-gmoconnect / 10日前 ubuntu-latest が 26.04 になったら、ECS(arm64)がイメージを pull できなくなった話 ubuntu-latest が 26.04 に更新され、Docker が 29 に上がったことで ECS(arm64)がイメージを pull できなくなったDocker 29 以降は manifest list 形式で push され、ランナーと同じ linux/amd64 として登録される。builder は $BUILDPLATFORM で動かすECS が linux/arm64 を求めているため、docker build に --platform linux/arm64 を指定し、builder の FROM に --platform=$BUILDPLATFORM を追加する #クラウド#DevOps・CI/CD#インフラ
@ogura-gmoconnect / 10日前 ECR に1回 push しただけで3件並ぶ正体は、provenance attestation だった Docker 29 以降で ECR に 3 件のイメージが表示されるようになったImage Index、イメージ本体、attestation の 3 件が表示される。provenance が自動で付与されるタグなしのイメージはライフサイクルポリシーで消えない。provenance を無効化するには --provenance=false を指定する #クラウド#インフラ#DevOps・CI/CD
@pomcho555 / 10日前 Slurm は Kaggle で役に立つ SlurmをKaggleで使うことで、自宅のGPU1枚でもジョブキューを効率的に管理できるSlurmの設定ファイル3つとスクリプトで導入、GPUのメモリ制限と依存関係管理を実現GPUのメモリが足りない場合、他のジョブと競合して強制終了する可能性がある #バックエンド#クラウド#DevOps・CI/CD
@prozolic / 10日前 【.NET 11】SafeFileHandleの新規APIでハマった点について .NET 11でSafeFileHandle.CreateAnonymousPipeが追加され、匿名パイプを直接操作できるようになったSafeFileHandle.CreateAnonymousPipeはasyncReadとasyncWriteの引数でCreatePipeとCreateNamedPipeAのどちらを使うかが変わる、ProcessStartInfoにStandardOutputHandleなどを使うSafeFileHandleの破棄を忘れるとデッドロックするため、using文で確実に解放する必要がある #バックエンド#クラウド#DevOps・CI/CD
@Tukirukiki / 10日前 CloudFront + Lambda 関数 URL で画像を配信時に縮小して、ページの画像容量半分以下にした話 CloudFrontとLambda関数URLで画像を縮小してページの画像容量を半分にしたLambdaでWebPに変換し短辺720pxに縮小、OACでアクセス制限を設定日本語ファイル名のURLエンコードをPHPと統一し、キャッシュ設定で負荷を抑える #クラウド#DevOps・CI/CD#バックエンド
@kai_kou / 10日前 Claude Code v2.1.216で「書き込みは自由・通信だけ制限」が可能になった Claude Code v2.1.216でファイルシステム分離をオフにしネットワーク分離を維持できる設定が追加されたsandbox.filesystem.disabledをtrueに設定し、allowedDomainsで通信先を制限できる。settings.jsonの書き込み拒否ルールや読み取り保護も同時に外れるプロジェクト設定からは設定できないため、ユーザー設定や管理者設定で行う必要がある。クラウド実行環境ではこの設定が効かないケースがある #バックエンド#DevOps・CI/CD#セキュリティ
@Takamatsu15 / 10日前 VS Code の環境構築で苦労したこと VS Code で Rails 開発環境を構築する際、Mac 前提の設定や改行コードの問題で苦労したplatform 指定の見直しと .gitattributes による改行コード統一、Ruby LSP の Bundler 依存WSL で開発する際は Windows フォルダではなく WSL 側にプロジェクトを置くこと、.vscode 設定ファイルで拡張機能を共有すること #バックエンド#クラウド#DevOps・CI/CD
@Phung Dinh Son / 10日前 AI生成コードを本番品質に保つためのフロントエンド開発の仕組み AI生成コードの品質を保つための4つの層の仕組みが紹介されている①コンテキストの整備、②機械的なガードレール、③テスト、④CIとレビューの順に説明AIが推測で埋める空白を減らすためのAGENTS.mdと仕様チェックリストの作成が重要 #フロントエンド#DevOps・CI/CD#テスト
@シンタク / 10日前 手書き Provider 261 件を @riverpod へ全面移行した進め方 手書き Provider 261 件を @riverpod によるコード生成へ全面移行手書き Provider の宣言を関数・クラスに書き換え、StateNotifier を Notifier に変換移行前後の件数をスクリプトで管理し、PR の衝突を防ぐための改名を先に実施 #フロントエンド#バックエンド#DevOps・CI/CD
@nr_ishibashi / 10日前 Stored Procedureはじめました。データベースのパフォーマンスリスクを可視化するDB360がついにGA! New RelicのDB360がGAとなり、ストアドプロシージャのパフォーマンス可視化機能が追加されたストアドプロシージャ専用モニタリング画面とブロッキングチェーンの可視化、OpenTelemetry準拠の導入が可能ストアドプロシージャの処理時間やボトルネックを直接分析できるようになり、運用時の問題特定がしやすくなった #データベース#DevOps・CI/CD#クラウド
@nr_ishibashi / 10日前 New Relic Autopilotの応答言語を日本語に設定する方法 New Relic Autopilotの応答言語を日本語に設定できるようになったMemories機能に言語設定を保存し、Chatパネルで日本語で応答するようになる既存の言語設定を削除し、プロンプトで日本語を記録する手順が必要 #AIエージェント#クラウド#DevOps・CI/CD
@【PRONI】テックブログ / 10日前 本番 DB のマスキングを Glue から ECS へ。一度却下した pg_dump 方式に戻った理由 本番DBのマスキング基盤をGlueからECSに移行し、再びpg_dump方式を採用したECSタスク内の使い捨てPostgreSQLでpg_dumpを実行、TRUNCATE CASCADEの問題とスキーマ同期の不要性、コスト削減90%ECSでの実行時間は1時間程度で、GlueのDPU課金からFargateとEBSの料金に変更、マスキング後のハッシュ値一致確認が必要 #クラウド#インフラ#DevOps・CI/CD
@GitHub OSS / 10日前 floci-io/floci Flociは、ローカルでAWS互換サービスを提供するオープンソースのエミュレータで、アカウントや認証トークン不要で動作するAWSエミュレータ、Dockerベースの実行、ローカルのAWSエンドポイントhttp://localhost:4566をサポートAWS CLIやSDKをそのまま利用できるが、S3の認証を強制する設定があるため、S3のアクセス制御に注意が必要 #クラウド#DevOps・CI/CD#OSS
@harupython / 10日前 高校生がNew Relic × ChatGPTでScyllaDBの1.1秒遅延を追ったら、CPU steal 72%が見えた 高校生がNew RelicとChatGPTでScyllaDBの1.1秒遅延を追跡し、CPU steal 72%を発見CPU stealとI/O利用率の上昇、Reactor指標の偏り、OSログのAPT処理が観測されたCPU stealが直接原因かどうかは確定できず、複数の指標を同時に確認する必要がある #クラウド#インフラ#DevOps・CI/CD
@rhaya / 10日前 M365 Copilot Agent BuilderにSKILL.mdを登録してみた M365 Copilot Agent BuilderにSKILL.mdを登録してエフティーアドニャンの描画を一貫性を持たせたSKILL.mdにキャラクターの構造・色彩・表情のルールを定義し、胴体のないデザインを強制する。AIエージェントにスキルを登録して出力を安定化させるスキルの設計には細かいルール記述が必要で、トークン消費量や柔軟性の低下に注意する #AIエージェント#生成AI・LLM#DevOps・CI/CD

 最終更新 2026/11/16 12:50